Egészségügyi dokumentumokkal csalnak a kiberkémek: nő a fenyegetés
Irán kiberkémjei hamis MRI‑felvételekkel támadtak: új szintre lépett a pszichológiai manipuláció a kibertérben

A kiberkémkedés régóta nem csak technológiai kérdés: egyre inkább az emberi bizalom, félelem és érzelmek kihasználásáról szól. Az iráni állami hátterű kiberkém-hálózat legújabb akciója ezt drámai módon bizonyította, amikor hamis MRI‑vizsgálati eredményekkel csalták csapdába a rezsim „ellenségeinek” tartott személyeket. A támadás egyszerre volt kifinomult, személyre szabott és mélyen manipulatív — és fontos tanulságokkal szolgál Magyarország és az EU számára is.
Az elmúlt években az iráni kiberkém-hálózatok — például az APT42 — rendszeresen céloztak újságírókat, aktivistákat, kutatókat és politikai ellenfeleket. A támadások jellemzően adathalász e-mailekre, hamis bejelentkezési oldalakra és social engineeringre épültek.
A mostani eset azonban új szintet jelent:
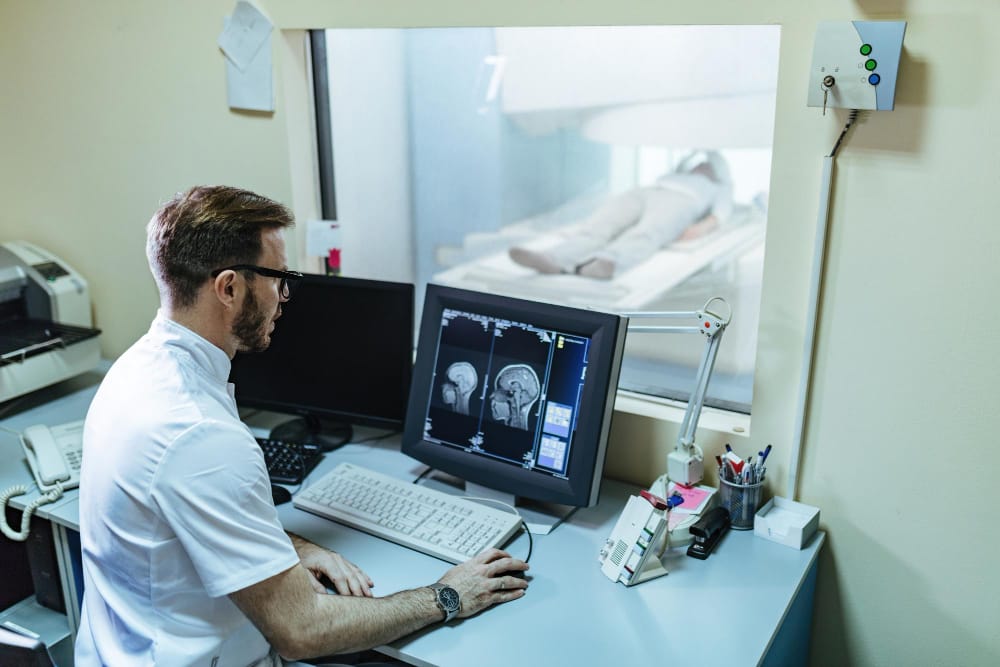
a támadók orvosi dokumentumokat hamisítottak, és olyan MRI‑felvételeket küldtek áldozataiknak, amelyek súlyos egészségügyi problémát — például daganatot — sugalltak. A cél az volt, hogy az áldozat pánikba essen, megnyisson egy fertőzött linket, vagy kapcsolatba lépjen a támadókkal, akik „orvosi segítséget” ígértek.
Ez a módszer különösen veszélyes az EU-ban és Magyarországon is, ahol:
- az egészségügyi dokumentumoknak nagy a bizalmi értéke,
- a digitális egészségügyi rendszerek (EESZT, e-receptek, telemedicina) egyre elterjedtebbek,
- a lakosság jelentős része kevésbé jártas a kiberbiztonsági fenyegetések felismerésében.
Hogyan zajlott a támadás?
A kiberkémek több lépésben dolgoztak:
- Személyes információk gyűjtése: közösségi média, nyilvános adatbázisok, korábbi adatszivárgások.
- Hitelesnek tűnő orvosi dokumentumok készítése: MRI‑felvételek, diagnózisok, orvosi pecsétek.
- Célzott megkeresés: e-mailben vagy üzenetben küldték el a „vizsgálati eredményt”.
- Kártékony link vagy melléklet: a dokumentum megnyitása után a támadók hozzáférést szereztek az áldozat fiókjaihoz, eszközeihez.
A módszer lényege a pszichológiai sokk: amikor valaki azt látja, hogy „daganatot találtak”, a kritikus gondolkodás háttérbe szorul.
Miért hatékony ez a támadás?
- Az orvosi információk nagyon személyesek, ezért az áldozat kevésbé gyanakszik.
- A félelem és bizonytalanság csökkenti a biztonsági éberséget.
- A támadás nem technikai sebezhetőséget, hanem az emberi érzelmeket használja ki.
- A dokumentumok vizuálisan meggyőzőek, így laikusok számára nehezen felismerhető a hamisítás.
Kockázatok Magyarországon és az EU-ban
- EESZT‑alapú támadások: hamis e-receptek, vizsgálati eredmények, időpontértesítések.
- Egészségügyi intézmények elleni célzott adathalászat: orvosok, adminisztrátorok megtévesztése.
- Politikai és civil célpontok: újságírók, aktivisták, kutatók.
- Kritikus infrastruktúrák: egészségügyi rendszerek leállítása vagy adatlopás.
1. Soha ne bízzunk vakon a digitális orvosi dokumentumokban
Ha valaki váratlanul MRI‑eredményt kap, különösen súlyos diagnózissal, mindig ellenőrizze:
- az egészségügyi szolgáltató hivatalos csatornáin,
- az EESZT-ben,
- a saját orvosánál.
2. A félelemre építő támadások terjedni fognak
A social engineering új generációja érzelmi manipulációra épít — nem technikai trükkökre.
3. Az egészségügyi intézményeknek fel kell készülniük
- dolgozók oktatása,
- dokumentum-hitelesítési eljárások,
- e-mail‑szűrés és domain‑védelem.
4. A lakosság digitális egészségügyi tudatossága kulcsfontosságú
A magyar és EU-s kiberbiztonsági szervezetek egyre gyakrabban figyelmeztetnek arra, hogy az egészségügyi adatok a legértékesebbek a kiberbűnözők számára.
Rövid lezárás
Az iráni kiberkémek hamis MRI‑felvételekre épülő támadása világosan mutatja: a kibertámadások jövője az emberi érzelmek manipulálásáról szól. Magyarországon és az EU-ban is fel kell készülnünk arra, hogy a digitális egészségügyi rendszerek fejlődése nemcsak kényelmet, hanem új kockázatokat is hoz. A védekezés kulcsa a tudatosság, a hiteles csatornák használata és a kritikus gondolkodás.
Források
- Nemzetközi kiberbiztonsági elemzések az iráni APT42 tevékenységéről
- EU Agency for Cybersecurity (ENISA) – egészségügyi szektor fenyegetettségi jelentések
- Magyar Nemzeti Kibervédelmi Intézet – social engineering figyelmeztetések