Adathalászat 2026-ban: hogyan ismerjük fel és védekezzünk ellene?
Az adathalászat 2026-ban kifinomultabb, célzottabb és nehezebben felismerhető, mint valaha. A támadók valós céges identitásokat és MI‑generált tartalmakat használnak, ezért létfontosságú, hogy tudatosan felismerjük a jeleket és hatékonyan védekezzünk.
Egy SMS az MVM nevében, egy hívás az OTP biztonsági vezetőjeként, egy NAV-os visszatérítésről szóló e-mail. Mind ugyanaz a cél: az adataid. 2026 első negyedévében 971 181 adathalász esetet regisztráltak világszerte, 14%-kal többet, mint az előző negyedévben. Az EU-ban a sikeres behatolások 60%-a ma is adathalászattal kezdődik. A trükk már nem a helyesírási hibákon bukik el – az MI hibátlan magyarsággal ír.
Ez a cikk közérthetően mutatja meg, mi változott, kiket érint leginkább Magyarországon, és mit tehetsz te és a céged ellene – pánikkeltés nélkül, gyakorlati lépésekkel.
Miért épp most durvult el?
Az adathalászat (phishing) nem új, de a technológia új szintre emelte. Az ENISA 2025-ös fenyegetettségi jelentése szerint a támadások több mint 80%-ában már mesterséges intelligencia segíti a csalókat: tökéletes szövegek, hangklónozás, mélyhamisított videók, automatikus személyre szabás 1.
Magyarországon a Nemzeti Kibervédelmi Intézet (NKI) az APWG friss adataira hivatkozva figyelmeztetett: elszabadult az adathalászat 2026 elején. A célpontok is átrendeződtek 2:
- 33% – telekommunikációs szektor (pl. One, Yettel, Telekom nevében)
- 20% – SaaS és webmail szolgáltatások
- 8% – pénzügyi szektor, 8% – e-kereskedelem, 8% – közösségi média
- 5% – kriptovaluta
A támadások 43%-a közvetlen megszemélyesítésre épül, és egyre gyakoribb a referrer-alapú elrejtés, ami megkerüli a hagyományos IP-szűréseket.
EU-s és hazai szabályozási háttér is szigorodott:
- NIS2 irányelv (EU 2022/2555): 2024. október 17. volt az átültetési határidő. Magyarországon a Kibertan. tv. és SZTFH felügyelet mellett már éles a szankcionálás – 1 milliótól akár 150 millió forintig, illetve EU-szinten 10 millió euró vagy 2% éves árbevétel lehet a bírság alapvető (essential) entitásoknál 34.
- DORA rendelet (EU 2022/2554): 2025. január 17. óta közvetlenül alkalmazandó a pénzügyi szektorban. 4 órán belüli kezdeti bejelentést ír elő súlyos ICT-incidensnél 5.
- GDPR + NIS2 együtt: egy adathalász incidens egyszerre lehet adatvédelmi és kiberbiztonsági incidens – 24 órás első értesítés az NKI/SZTFH felé, 72 órán belül részletes jelentés, 30 napon belül zárójelentés, plusz NAIH felé GDPR-bejelentés, ha személyes adatok is érintettek.
Hogyan működik, kik érintettek, milyen trükkök vannak?
Mi az adathalászat lényege?
A csaló bizalmi helyzetet imitál: bank, NAV, MVM, One, futárszolgálat, sőt ismerős vagy főnök nevében kér. A cél mindig adat vagy pénz: belépési jelszó, SMS-kód, bankkártya-adat, távoli elérés telepítése.
A modern lánc: csali üzenet (e-mail/SMS/hívás) → sürgetés → hamis link vagy csatolmány → hamis oldal → adatlopás → pénzkivétel vagy fiókátvétel.
Kik a leginkább érintettek Magyarországon?
Érintettek köre – nem csak a gyanútlan felhasználó:
- Lakosság, különösen 60+ és fiatal felnőttek: ők kapják a NAV-visszatérítés, MVM-számla, csomagküldés SMS-eket. Egy hazai összesítés szerint már 33,4 milliárd forint feletti az online csalásokkal ellopott összeg.
- KKV-k és könyvelők: Business Email Compromise (BEC) – számlamódosító, „ügyvezető kéri” típusú levelek. Bár Q1-ben 25%-kal csökkent, az átlagos követelt összeg még mindig magas.
- Közigazgatás és közszolgáltatók: ENISA szerint az incidensek 38,2%-a a közigazgatást célozza. Itthon az NMHH-hoz csak az MVM és NAV nevével visszaélő oldalakról 150 bejelentés érkezett 2 hónap alatt.
- Pénzügyi és telekom ügyfelek: OTP, K&H, One – szinte heti rendszerességgel adnak ki figyelmeztetést 67.
Tipikus hazai forgatókönyvek 2026-ban
1. Hívószám-hamisítás + „biztonsági számla”
A csaló az OTP Biztonsági Igazgatóság vezetője, Bucsek Gábor nevében hív, és a kijelzőn valóban egy OTP-szám látszik. Sürget: „veszélyben a pénze, utalja biztonsági számlára”. Az OTP hangsúlyozza: ilyen számla nem létezik, és soha nem kérnek utalást 6.
2. Tökéletesre csiszolt e-mail arculattal
A K&H nevében küldött levelek már szinte hibátlan nyelvhelyességgel, lemásolt arculattal érkeznek, távoli segítő szoftver telepítését kérve – ezzel teljes hozzáférést kapnak a géphez 8.
3. Közmű- és csomag-SMS
„MVM Next számlafizetés”, „One Magyarország – elmaradt befizetés”, „csomagja érkezik”. A link hamis fizetési oldalra visz, ahol bankkártyaadatot kérnek. Az One csak meghatározott címekről ír: no-reply@one.hu, corporate@one.hu, kapcsolat@one.hu 8.
4. Ismerős a WhatsAppon
„Szavazz a lányomra egy táncversenyen!” – a link telefonszámot és SMS-kódot kér, majd átveszik a WhatsApp-fiókod és a nevedben írnak tovább.
Kockázatok, tévhitek, korlátok
- Tévhit: „A vírusirtó megvéd.” Nem. Az adathalászat a döntést támadja, nem a gépet. A referrer-alapú rejtés és a fizetett Google-hirdetések miatt a hamis oldal előrébb lehet, mint az igazi 2.
- Tévhit: „Banki SMS-ből látszik, hogy csaló.” A hívószám-hamisítás és az e-mail spoofing miatt a feladó neve is hamisítható.
- Korlát: A hagyományos jelszó + SMS-kód már phishable. Ha a hamis oldalon beírod, a támadó valós időben továbbítja az igazi banknak. Ezért szorgalmazza az ENISA és az MNB is a phishing-ellenálló MFA-t (pl. FIDO2 hardverkulcs, passkey).
- Kockázat cégeknél: Egyetlen kattintás nem csak egy fiókot, hanem NIS2 szerinti jelentési kötelezettséget, auditot és bírságot is indíthat 4.
Feladatok áttekintése és javaslatok – mit tegyél ma?
Ha magánszemély vagy:
- Soha ne kattints e-mail/SMS linkre banki belépéshez. Mindig kézzel írd be: otpbank.hu, kh.hu, nav.gov.hu, vagy használd a könyvjelzőt. A KiberPajzs alapszabálya: e-mailben, SMS-ben ne nyiss mellékletet és ne adj meg adatot 9.
- Ellenőrizd a linket kattintás előtt. Asztali gépen vidd fölé az egeret – látszik a valódi domain. Mobilon tartsd hosszan nyomva. Figyelj betűcserékre: o0tpbank.hu, nav-gov-hu.com.
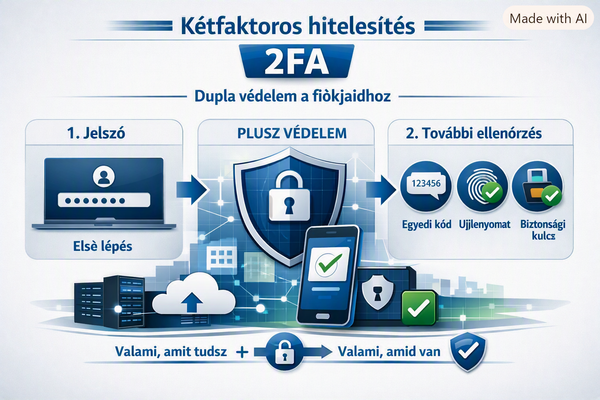
- Kapcsold be a kétlépcsős hitelesítést mindenhol, de ha teheted, használj passkey-t vagy hardverkulcsot a banknál, Gmailnél, Facebooknál.
- Gyanús hívás? Tedd le, hívd vissza. Az OTP valódi ügyfélszolgálata: +36 (1) 3666 800. A bank soha nem kér telefonon jelszót, SMS-kódot, távoli elérést (AnyDesk, TeamViewer) vagy átirányítást 10.
- Ha baj történt: azonnal tiltsd a kártyát/netbankot, hívd a bankod, tegyél feljelentést, és mentsd a levelet/SMS-t bizonyítéknak.
Ha cégvezető, IT-vezető vagy könyvelő vagy:
- Vezess be DMARC, SPF, DKIM-et minden céges domainre „reject” házirenddel – a NIS2/DORA szerint ez már nem extra, hanem elvárt.
- Phishing-ellenálló MFA minden kritikus rendszerre (VPN, levelezés, admin felületek).
- Oktatás negyedévente, nem évente. 15 perces szimulációk: számlamódosítás, vezérigazgatói kérés, futár-SMS. A KiberPajzs program is ezt hangsúlyozza: már a számlanyitáskor tudatosítani kell 11.
- Incidens-terv és 24 órás bejelentési képesség. Ki értesíti az SZTFH-t/NKI-t? Van-e naplózás, bizonyítékmegőrzés? A NIS2 auditok 2025 őszétől élesben ellenőrzik ezt 12.
- Beszállítói kockázat. Egy hamis alvállalkozói e-mailből induló BEC is NIS2-incidens lehet.
Rövid lezárás
Az adathalászat 2026-ban már nem „rossz magyarságú nigériai levél”. Iparosodott, MI-vel gyorsított, magyar kontextusra szabott szolgáltatás. Az ENISA adatai szerint a védekezés súlypontja eltolódik: nem elég felismerni, meg kell akadályozni, hogy a kattintás katasztrófát okozzon.
Jó hír: a magyar bankok, az NKI és a KiberPajzs, valamint az EU-s NIS2/DORA keretrendszer együtt már adnak kapaszkodót. A rossz hír: a felelősség egyre inkább a felhasználónál és a cégvezetésnél van – a hatóságok már nem figyelmeztetnek, hanem bírságolnak.
A legjobb védelem továbbra is a lassítás: ha sürgetnek, az szinte biztosan csalás. Állj meg, ellenőrizz, hívj vissza.
Források
- ENISA Threat Landscape 2025 – phishing 60%, AI 80% – Libertify összefoglaló: https://www.libertify.com/interactive-library/enisa-threat-landscape-2025/
- ENISA Threat Landscape elemzés – ThreatSTOP: https://www.threatstop.com/blog/dissecting-the-enisa-threat-landscape-2025-report
- NKI – Elszabadult az adathalászat 2026 elején (APWG 971 181 eset, szektorok): https://nki.gov.hu/it-biztonsag/hirek/elszabadult-az-adathalaszat-2026-elejen-uj-celpontok-es-kifinomultabb-tamadasok/
- OTP Bank figyelmeztetés – hívószám-hamisítás, biztonsági számla trükk: https://naphire.hu/cikk/otp-bank-adathalasz-csalas-penz-figyelmeztetes
- OTP / MNB közlemény – adathalászat típusai, mit nem kér soha a bank: https://www.otpbank.hu/portal/hu/hirek/mnb-adathalasz-kozlemeny
- OTP adathalász 2026.05. – hitelesnek tűnő e-mailek: https://www.zaol.hu/helyi-kozelet/2026/05/adathalasz-csalasi-kiserlet-otp-bank
- One, MVM nevében terjedő SMS/e-mail csalások – NMHH bejelentések: https://www.origo.hu/gazdasag/2026/02/csalok-veszelyes-uj-csalast-probalnak
- KiberPajzs – Hogyan ne váljon adathalász csalás áldozatává (tippek): https://kiberpajzs.hu/hirek/hogyan-ne-valjon-adathalasz-csalas-aldozatava-tippek-es-tanacsok
- KiberPajzs együttműködés meghosszabbítása – NKI: https://nki.gov.hu/intezet/kozlemenyek/meghosszabbitjak-az-egyuttmukodesuket-a-kiberpajzs-program-resztvevoi/
- DORA vs NIS2 – határidők, bírságok, bejelentés: https://www.orbiqhq.com/eu-regulations/dora-vs-nis2
- NIS2 bírságok és szankciók Magyarországon – SZTFH, plafonok: https://esysint.hu/tudastar-nis2-birsagok-szankciok
- NIS2 élesben – audit és szankcionálás indulása: https://www.rsm.hu/blog/konyvvizsgalat/nis2-elesben-indul-a-szankcionalas