Kétfaktoros hitelesítés (2FA): Nem trend - követelmény
A kétfaktoros hitelesítés (2FA) 2026-ban már nem extra védelem, hanem alapkövetelmény. Az adathalászat és jelszólopás elleni küzdelemben a második biztonsági réteg – kód, biometria vagy eszköz‑megerősítés – az egyetlen hatékony módja a fiókok védelmének.
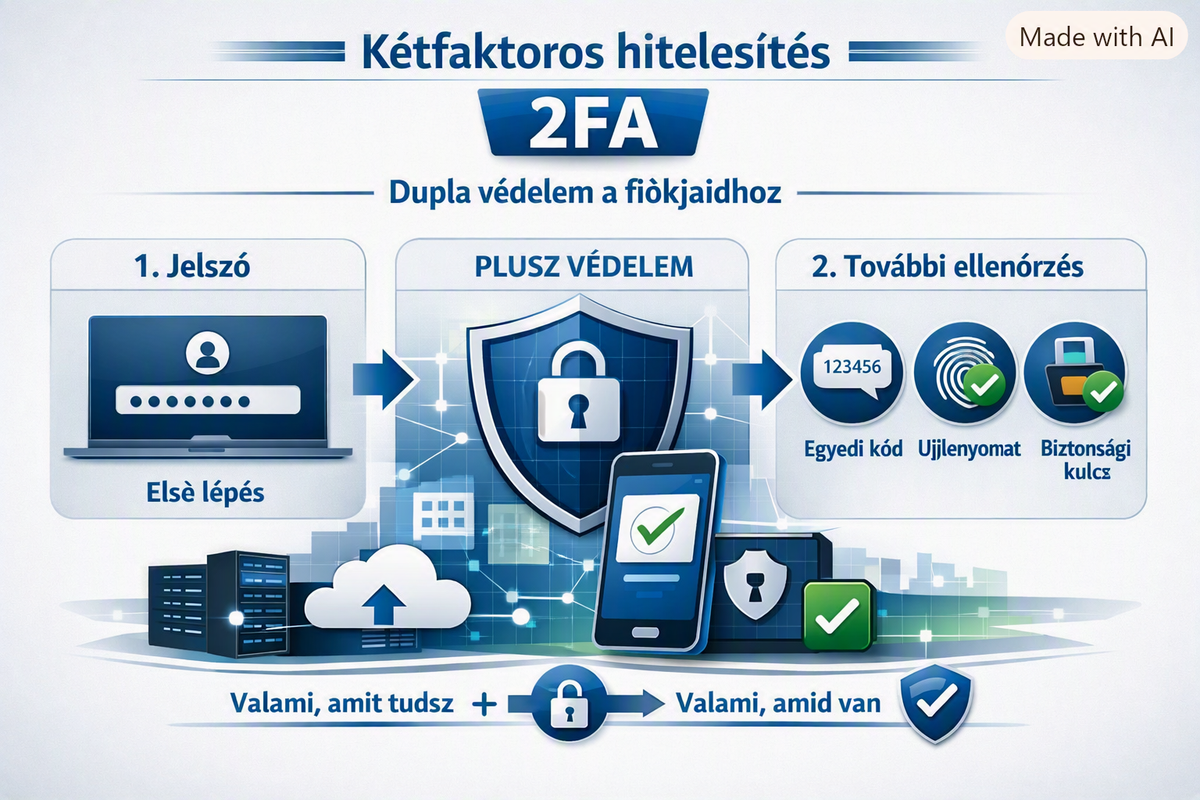
Egy ellopott jelszó ma már nem csak egy fiókot visz – egy egész céget is. 2026-ban a kiberbűnözők nem a tűzfalat törik, hanem a felhasználót. Ezért lett a kétfaktoros hitelesítés (2FA/MFA) az alapértelmezett: a jelszó önmagában nem elég. Az EU-ban NIS2, DORA és PSD2 is előírja, a magyar állami rendszerekben februártól kötelező, és a hazai cégek 73%-a már átállt – nem véletlenül.
EU-s szabályozási nyomás:
- NIS2 (EU 2022/2555) 21. cikk (2) j) pont: MFA vagy folyamatos hitelesítés „ahol megfelelő”. Az ENISA Q1 2026-os iránymutatása tisztázta: a „megfelelő” nem opcionális, hanem dokumentált kockázatelemzést jelent. Kiemelt hozzáféréseknél (admin, távoli elérés, beszállítói fiókok) az MFA gyakorlatilag mindig kötelező 12.
- ENISA 2025-2026 technikai útmutató: csak a FIDO2 / WebAuthn passkey minősül „erős, phishing-ellenálló” MFA-nak. Az SMS és push „közepes” vagy „végső menedék” besorolást kapott 23.
- PSD2 / SCA a pénzügyekben: 2021 óta az EU-ban minden online bankkártyás vásárlásnál kötelező az erős ügyfél-hitelesítés – két faktor 1 forinttól 4.
- DORA (2025. január 17-től): pénzügyi szektorban ICT-kockázatkezelés része a phishing-ellenálló MFA.
Magyar valóság 2026-ban:
- DKÜ IDPR rendszer: 2026. február 1-től a 301/2018. kormányrendelet alapján kötelező MFA a központi közbeszerzési portálon – Authenticator appal 5.
- NEXON felmérés: 235 ügyfélből 73,2% már a határidő előtt beállította a 2FA-t, 74% zökkenőmentesnek érezte. A cég 94 pontos NIS2 értékelést kommunikált 6.
- Adatmentés és NAS: az adatmentes-backup.hu NAS beállítási útmutatójában is alap: „Állíts be erős jelszavakat, és ha elérhető, engedélyezd a kétfaktoros hitelesítést.” 7 A BFS tárhelynél pedig a jelszavas mellett publikus kulcsos SSH hitelesítés, chroot izoláció és titkosított csatorna a rétegzett védelem 8.
Mi a 2FA/MFA lényege?
Két különböző típusú bizonyíték:
- Tudás (jelszó),
- Birtoklás (telefon, hardverkulcs, passkey-tároló eszköz),
- Tulajdonság (ujjlenyomat, arc),
- Kontextus (hely, eszköz).
A támadó hiába szerzi meg a jelszót, a második faktor nélkül nem jut be.
Melyik 2FA mennyit ér?
|
Módszer |
Phishing-ellenálló? |
Fő
kockázat |
NIS2
szerint |
|
SMS
/ Email OTP |
Nem |
SIM-swap,
lehallgatás, hamis biztonságérzet |
Utolsó
lehetőség, adminnál nem elég 9 |
|
TOTP
app
(Google/Microsoft Authenticator) |
Részben |
Phishing
oldalra beírható |
Jó
alap, de nem „erős” |
|
Push
+ number matching |
Közepes |
MFA
fatigue / bombázás |
Feltételesen
elfogadott |
|
FIDO2
hardverkulcs / Passkey |
Igen |
Eszköz
elvesztése (kezelhető) |
Gold
standard, ajánlott
10 |
2026-os rangsor szerint a FIDO2 / passkey az egyetlen, ami kriptográfiailag köti a belépést a valódi domainhez, így az Evilginx, Modlishka, Tycoon 2FA phishing kittek sem tudják továbbítani 1.
Tipikus magyar támadási forgatókönyvek
1. MFA fatigue – Uber-módszer: a támadó megszerzett jelszóval 50-100 push kérést küld. Az áldozat fáradtságból rányom az „Engedélyezésre”. A LAPSUS$ ezzel jutott be több nagy céghez 2022-ben, és 2026-ban is él 11.
2. SIM-swap: a csaló a szolgáltatót átverve átviszi a telefonszámod egy saját SIM-re, így megkapja az SMS kódot. Az FBI szerint a kár 12 millió dollárról 68 millióra ugrott egy év alatt 11.
3. Hamis 2FA bankkártya lehúzás: EU-n belüli shopban kérnek 2FA-t, de a terhelés EU-n kívüli bankon át megy, ahol már nem kötelező – így visznek 60-70 eurós tételeket hitelesítés nélkül 12.
Tévhitek és korlátok
- „A 2FA lassít.” A passkey gyorsabb, mint jelszót gépelni – biometria + egy érintés. A NEXON felmérés szerint a felhasználók többsége nem érzékelt plusz terhet 6.
- „Elég az SMS.” Nem. Az ENISA és a CISA is kivezeti: CISA 2024 december: „Do not use SMS as second factor” 13.
- „Ha van 2FA, nem kell mentés.” A 2FA nem véd zsarolóvírus ellen, ami a mentést támadja. Az adatmentes-backup.hu is ezért kombinálja az SFTP-t ACL-lel és immutability-vel 8.
- Korlát: a helyreállítás a leggyengébb láncszem. Ha a helpdesk egy telefonra visszaállítja a fiókot MFA nélkül, az egész borul. Erre kell szigorú folyamat és 12 hónap audit log 1.
Feladatok áttekintése és a szerkesztő ajánlata – érintettek szerint
Lakosság, egyéni felhasználó:
- Kapcsold be mindenhol: Gmail, Facebook, Ügyfélkapu+, bank, webshop. Kezdd a levelezéssel – ha azt viszik, mindent visznek.
- Használj Authenticator appot SMS helyett, ahol lehet, passkey-t. Tárold a tartalék kódokat papíron, ne a telefon jegyzetében.
- NAS, router, okosotthon: ahogy a BFS útmutató is írja, engedélyezd a 2FA-t és erős jelszót 7.
KKV-k, könyvelők, webshopok (5-250 fő):
- Azonnali lépések: Microsoft 365 / Google Workspace adminban kötelező MFA, VPN/RDP csak MFA-val, pénzügyi rendszer külön szint.
- Dokumentáció NIS2-hez: fiókosztály leltár (admin, távmunka, beszállító, vészfiók), kockázat, választott faktor, felülvizsgálati dátum. Ez 5-10 munkaóra, de auditon ezt kérik 14.
- Tiltás: SMS mint elsődleges faktor adminnál – kivezetés 90 napon belül.
Közigazgatás, pénzügy, gyártás (NIS2 essential):
- Adaptive MFA: eszköz, hely, idő alapján változó erősség – ismerős eszközről TOTP, ismeretlenről FIDO2 + biometria 1.
- Privilegizált fiókokra csak phishing-ellenálló: YubiKey vagy device-bound passkey, külön admin fiók, teljes naplózás 12 hónapig.
- Vészfiók (break-glass): offline, szigorúan őrzött, monitorozott.
Szerkesztői ajánlat – 90 napos terv:
- Hét 1-2: leltár + kockázat. Kapcsold be a passkey-t a Google/Microsoft fiókokon.
- Hét 3-4: adminok YubiKey / passkey, VPN MFA, BFS tárhely SSH kulccsal.
- Hét 5-12: dolgozói rollout, oktatás (MFA fatigue felismerése), tartalék kódok trezorba, audit log beállítása.
Észrevételek és összegzés
2026-ra a 2FA már nem biztonsági extra, hanem belépőjegy. Az ENISA 2025. június 26-i technikai útmutatója kimondta: a passkey a legerősebb phishing-ellenálló MFA 3. Aki még mindig csak jelszóval védi a céges levelezést vagy a NAS-t, az nem csak kockáztat, hanem NIS2 és GDPR szempontból sem megfelelő.
A legjobb védelem nem a legdrágább, hanem a legkonzekvensebb: minden fiókon ugyanaz a logika, nincs kivétel, és a visszaállítás is MFA-val védett. Ahogy az IWS tanulmánya is írja: „az egyetlen védelmi intézkedés, amelynek bevezetési költsége alacsony, hatása pedig a leggyorsabban érezhető” 14.
Ha ma egy dolgot teszel: kapcsold be a passkey-t a fő e-mail fiókodon, és nézd meg, a céged VPN-je kér-e második faktort. Ha nem, az a következő incidens előszobája.
Források
- Adaptive MFA as NIS2 Standard 2026 – ENISA Q1 2026 guidance, phishing-resistant, 12 hónap log – SecurityToday: https://www.securitytoday.de/en/2026/04/25/adaptive-mfa-as-nis2-standard-2026-how-enisa-guidance-clarified-the-where-appropriate-clause/
- ENISA NIS2 MFA Requirements – privileged, FIDO2/passkey strong – Rublon: https://rublon.com/blog/nis2-mfa-requirements-enisa-guidance/
- ENISA & Passkeys – strongest phishing-resistant MFA – Corbado / ENISA Technical Guide 2025.06.26: https://www.corbado.com/blog/enisa-passkeys
- Kétfaktoros hitelesítés bankolásban – PSD2 SCA 1 Ft-tól – BiztosDöntés: https://biztosdontes.hu/cikkek/ketfaktoros-hitelesites
- DKÜ IDPR – kötelező MFA 2026.02.01-től – DKÜ Zrt.: https://dkuzrt.hu/4116/tajekoztatas-ketfaktoros-hitelesites-bevezeteserol/
- NEXON – 73,2% átállt 2FA-ra, NIS2 94 pont – Minuszos: https://www.minuszos.hu/a-nexon-ugyfelei-gyorsan-atalltak-a-ketfaktoros-vedelemre/
- Adatmentés-Backup.hu – NAS biztonsági beállítások, 2FA engedélyezése: https://adatmentes-backup.hu/nas.html
- Adatmentés-Backup.hu – BFS, SFTP, chroot izoláció, SSH kulcs, magyar adatközpont: https://adatmentes-backup.hu/ és https://adatmentes-backup.hu/serv.html
- Which MFA Type is Most Secure 2025 – FIDO2 gold standard, SMS legacy – CIT Solutions: https://www.citsolutions.net/which-mfa-type-is-most-secure-a-definitive-2025-ranking/
- MFA définition, méthodes, attaques 2026 – Zeroday: https://www.zerodaycyberacademy.com/ressources/devsecops/mfa-definition
- SIM Swapping and MFA Bombing – FBI adatok, Uber case – AdminByRequest: https://www.adminbyrequest.com/en/blogs/sim-swapping-and-mfa-bombing-how-attackers-beat-two-factor-authentication
- Kétfaktoros bankkártya csalás – EU-n kívüli lehúzás – Piac&Profit: https://piacesprofit.hu/cikkek/gazdasag/uj-csalok-a-magyar-piacon-immar-a-ketfaktoros-hitelesitesu-bankkartyakat-is-konnyen-leszivjak.html
- SIM Swapping – CISA guidance „Do not use SMS” – Security Boulevard: https://securityboulevard.com/2026/08/sim-swapping-how-the-attack-works-and-how-to-protect-your-users/
- Egy ellopott jelszó milliókba kerülhet – 2FA NIS2-kompatibilis KKV bevezetés – IWS: https://uzemeltetes.instantws.hu/egy-ellopott-jelszo-milliokba-kerulhet/