Amikor a láthatatlan alap meginog: Mi az a Zóna, és miért vakon járnak a döntéshozók a domain nevek határvidékén?
A vállalkozás digitális működése akár egy apró hibán is összeomolhat: egy lejárt domain vagy elhanyagolt kiberbiztonsági kockázat miatt a weboldal eltűnik, az e‑mailek nem érkeznek meg, és komoly jogi‑pénzügyi problémák jelentkezhetnek. A domain olcsó, de kritikus eleme a rendszernek.
Képzeld el, hogy felépítesz egy sikeres vállalkozást. Éveken át fektetsz energiát és milliókat a márkádba, a marketingbe, az ügyfélkapcsolatokba.Aztán egy szép keddi napon a weboldalad elérhetetlenné válik, az ügyfeleid nem kapják meg az e-maileket, és a digitális birodalmad összeomlik. Mindez miért? Mert lejárt egy domain név regisztrációja, vagy egy háttérben futó kiberbiztonsági kockázatot figyelmen kívül hagytál.
A domain név egy olcsó tétel. Évi néhány ezer forint, egyetlen egyszerű sor a számlán. Amíg működik, teljesen láthatatlan – de amint meginog, azonnal súlyos jogi, pénzügyi vagy kiberbiztonsági krízissé alakul. Ez a digitális „Zóna”, az a peremvidék, ahol a domain nevek világa találkozik a kiberbiztonsággal, a joggal és a mesterséges intelligenciával.
Névtér és határvidék: A domain mint a digitális infrastruktúra csendes alapja
A magyar internetes közösségben nemrégiben indult el a Zona.hu, egy hiánypótló szakmai blog, amelyet Borcsa Attila, a .hu névtér-szabályozásban húszéves tapasztalattal rendelkező szakember, az Internet Szolgáltatók Tanácsa (ISZT) Regisztrátori Testületének elnöke jegyez. A blog pontosan arra a problémára mutat rá, amely felett a legtöbb hazai cégvezető és informatikai döntéshozó elsiklik: a névtér belső részei rendezettek, de a peremvidékei rendkívül veszélyesek.
A domain név nem csupán egy cím a böngészőben. Egyszerre három dolog:
- Infrastruktúra: Ezen keresztül áramlik a céges levelezés és a webes forgalom.
- Piac: Kereskedelmi értékkel bíró digitális ingatlan.
- Identitásréteg: A márka hitelességének és az ügyfelek bizalmának kizárólagos hordozója.
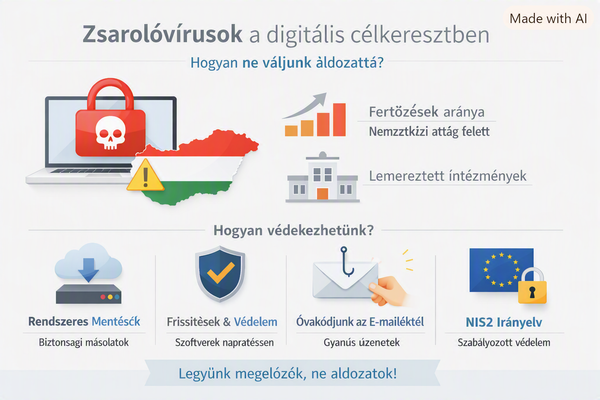
Amíg a cégvezetők és biztonsági igazgatók (CISO-k) a tűzfalakra és a zsarolóvírusok elleni védelemre koncentrálnak, addig a legalapvetőbb belépési pontjuk – maga a domain – gyakran teljesen védtelen a háttérben meghúzódó strukturális kockázatokkal szemben.
Két égető veszély a Zónából: Az AI-hallucinációk és az eltűnő nemzeti kiterjesztések
Hogy megértsük, mennyire nem elméleti, hanem kőkemény gyakorlati problémáról van szó, érdemes megvizsgálni a Zona.hu által feltárt két legutóbbi, globális visszhangot kiváltó jelenséget:
1.Az AI által hallucinált domainek mint előre megjelölt támadási felületek
A modern generatív AI modellek és chatbotok (mint a ChatGPT vagy a Copilot) hajlamosak nem létező forrásokat és linkeket generálni (hallucináció). Ha egy chatbot egy téves, de hihető domainre ad linket, az esetek többségében ugyanazt a hibát ismétli meg más felhasználóknak is.
- A kockázat: Egy dörzsölt támadónak nincs más dolga, mint regisztrálni ezt az AI által „hallucinált”, eddig szabad domaint.
- A következmény: Az AI-ra támaszkodó gyanútlan felhasználók százezrei fognak közvetlenül a kiberbűnözők által felépített adathalász vagy kártékony oldalakra kattintani.
2. Amikor a geopolitika bedönti az internetet: Az .io domain esete
Az egyik legnépszerűbb tech-startup kiterjesztés, az .io (amelyet sokan az Input/Output rövidítéseként használnak) sorsa jelenleg egy genfi bizottság kezében van. Miután az Egyesült Királyság átadja a Chagos-szigetek feletti szuverenitást Mauritiusnak, a szigetekhez tartozó brit indiai-óceáni területi kód elméletileg megszűnik.
- A tanulság: Egyetlen geopolitikai döntés elég lehet ahhoz, hogy globális tech-cégek milliárdos értékű domain-portfóliói és szolgáltatásai kerüljenek jogi bizonytalanságba.Ez rávilágít arra, hogy a digitális identitásunk fizikai, földrajzi határokhoz és nemzetközi jogi egyezményekhez van láncolva.
Mit jelent ez nekünk? Gyakorlati útmutató döntéshozóknak
Az Európai Unióban a kiberbiztonság szintlépés előtt áll.A NIS2 irányelv és az azt átültető hazai jogszabályok kötelezővé teszik a kritikus fontosságú vállalatok számára a beszállítói láncok és az alapvető digitális infrastruktúra szigorú auditját. Ebben a környezetben a domain-stratégia nem maradhat a "majd befizeti a könyvelő a számlát" szinten.
| Kockázati tényező | Gyakorlati következmény | Javasolt védelmi intézkedés 📌 |
|---|---|---|
| Eldobható vagy elfeledett domainek | Korábbi mikrosite-ok domainjeit támadók szerzik meg, és a cég nevében indítanak adathalász kampányokat. | Domain-leltár: Évente legalább egyszer vizsgáljuk felül a cég nevén lévő összes domaint, és a feleslegeseket is tartsuk ellenőrzés alatt. |
| Gyenge regisztrátori védelem | Egyszerű jelszólopással átirányítják a weboldalt és a céges e-maileket. | Kétlépcsős azonosítás (2FA): Csak olyan regisztrátornál tartsuk a domainjeinket, amely támogatja a többfaktoros azonosítást és a registry lock szolgáltatást. |
| Hiányzó védjegy-koordináció | domain-gasping: a versenytársak vagy kiberbűnözők a márkanevünk hasonló változatait regisztrálják be. | Defenzív regisztráció: A legfontosabb márkaneveinket a kulcsfontosságú kiterjesztésekben (.hu, .eu, .com) akkor is regisztráljuk, ha nem használjuk őket aktívan. |
Konklúzió: Ne járjunk vakon a határvidéken!
A domainnév nem csupán egy internetes cím, hanem a vállalkozás digitális identitásának alapja. A Zona.hu szakmai ajánlása szerint a domainnév az a metszéspont, ahol a technikai infrastruktúra találkozik a nyelvvel, és ahol a márka jelentése, jogi státusza és biztonsága összefonódik. Egyetlen lejárt domainnév vagy elhanyagolt biztonsági részlet elegendő ahhoz, hogy a digitális működés meginogjon – hiszen a domainnév egyszerre infrastruktúra, vagyonelem és identitás. Ezért kritikus, hogy a domainnévvel kapcsolatos folyamatokat tudatosan kezeljük, és a helyes írásmódot is következetesen alkalmazzuk.
Felhasznált források
- Zona.hu: A cikk alapjául szolgáló szakmai blog, amely a domain nevek világára, a névtér szabályozására és a kapcsolódó kiberbiztonsági és jogi kérdésekre fókuszál. Érdemes böngészni a bejegyzéseit a legfrissebb elemzésekért.
- Internet Szolgáltatók Tanácsa (ISZT) – Regisztrátori Testület: Mivel Borcsa Attila, a Zona.hu szerzője e testület elnöke, az ISZT hivatalos oldala és dokumentumai hiteles forrásként szolgálhatnak a .hu domainek szabályozásáról, technikai hátteréről és a regisztrátorok működéséről. (pl. a .hu Domainregisztrációs Szabályzat )
- Kiberbiztonsági tanúsítási és felügyeleti szervek (Magyarország és EU):
- Nationale Cyber Security Centre (NCSC) – Magyarország: A Szabályozott Tevékenységek Felügyeleti Hatósága (SZTFH) keretein belül működő szervezet, amely a NIS2 irányelv hazai implementációjáért és felügyeletéért felelős. Hivatalos közleményeik és útmutatóik kulcsfontosságúak a kiberbiztonsági megfelelés szempontjából.
- ENISA (Európai Uniós Kiberbiztonsági Ügynökség): Az ENISA honlapján rengeteg információ található a NIS2 irányelvről, a kiberbiztonsági standardokról és a domain nevek biztonságáról szóló európai szintű útmutatásokról és jelentésekről. (pl. a NIS Directive szakasz )
- Tech- és kiberbiztonsági hírportálok (magyar és nemzetközi): Olyan oldalak, mint az ITcafé, az Index - Tech, a PC World, vagy nemzetközi szinten a Krebs on Security, a BleepingComputer, a Ars Technica, gyakran foglalkoznak a domainekkel kapcsolatos visszaélésekkel, sérülékenységekkel, az AI hatásaival és a szabályozási változásokkal.
- Szabadalmi és Védjegyhivatalok: A domain nevek és a védjegyek közötti összefüggések, valamint a jogviták szempontjából relevánsak lehetnek az Európai Unió Szellemi Tulajdoni Hivatala (EUIPO) és a Szellemi Tulajdon Nemzeti Hivatala (SZTNH) oldalai.