Zsarolóvírusok a digitális célkeresztben: Hogyan ne váljunk áldozattá?
A zsarolóvírusok Magyarországon is komoly fenyegetést jelentenek: a hazai fertőzések aránya több esetben meghaladja a nemzetközi átlagot. A növekvő támadások miatt az EU bevezette a NIS2 irányelvet, amely szigorúbb kiberbiztonsági követelményeket ír elő a vállalatoknak és intézményeknek.
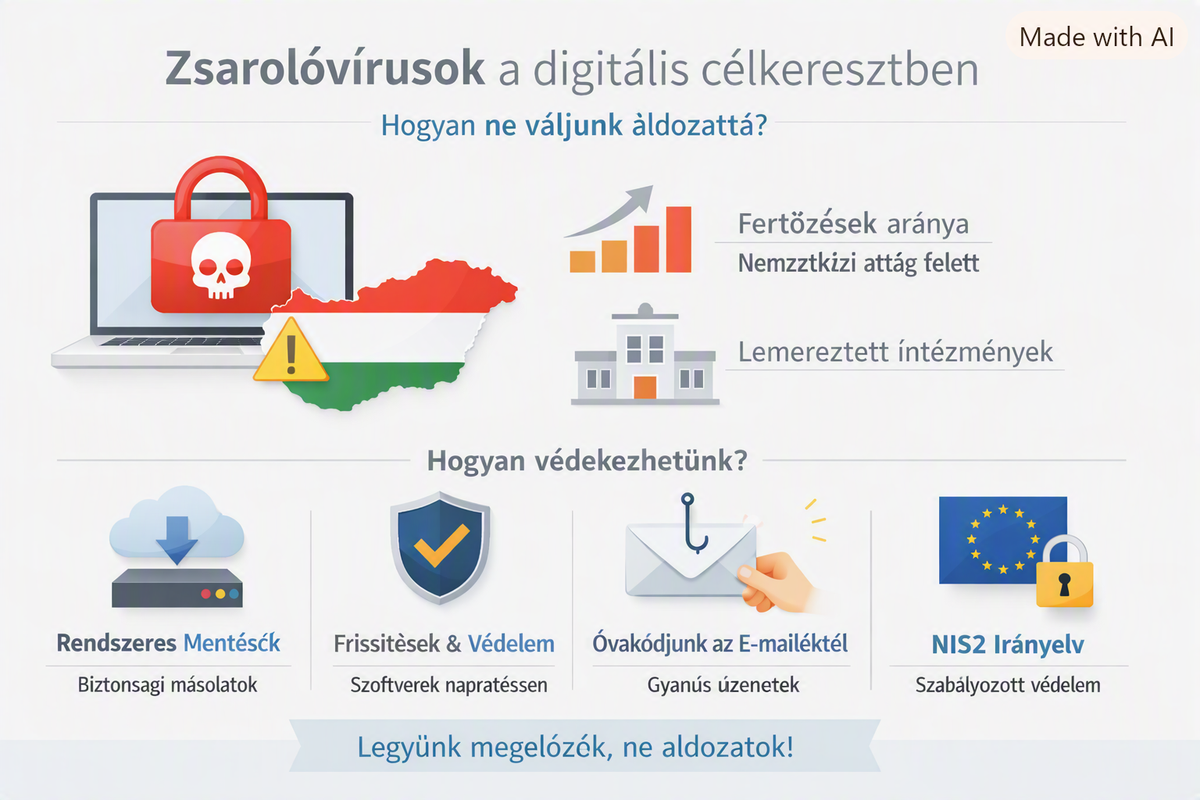
Képzeljük el, hogy egy hétfő reggel bekapcsoljuk a számítógépünket, de a családi fotók, a fontos céges dokumentumok és a munkához használt szoftverek helyett csak egyetlen hibaüzenet fogad minket a képernyőn: „Minden fájlját titkosítottuk. Fizessen 1000 dollárt kriptovalutában, vagy az adatai örökre elvesznek.” Nem, ez nem egy hollywoodi hackerfilm jelenete.Ez a zsarolóvírusok (ransomware) valósága, ami ma már nemcsak a multinacionális nagyvállalatokat, hanem a hétköznapi felhasználókat és a hazai kkv-szektort is fenyegeti.
A digitális emberrablás: Háttér és hazai, valamint EU-s kontextus
A zsarolóvírus egy olyan kártékony kód, amely „túszul ejti” a rendszerünket vagy az adatainkat. Bár sokan úgy gondolják, hogy Magyarország túlságosan apró célpont a nemzetközi kiberbűnözők számára, a statisztikák mást mutatnak.Kiberbiztonsági jelentések szerint a hazai vállalkozások jelentős része szembesült már ilyen jellegű fenyegetéssel, sőt, a magyarországi fertőzések sikerrátája esetenként meghaladja a nemzetközi átlagot.
Európai uniós szinten a helyzet annyira kritikussá vált, hogy a döntéshozók életbe léptették az úgynevezett NIS2 kiberbiztonsági irányelvet (amelyhez a vonatkozó hazai Kiberbiztonsági törvény is illeszkedik).
Ennek célja, hogy a vállalatok és az állami intézmények szigorúbb védelmi vonalakat építsenek ki, hiszen hazánkban is és a szomszédos régiókban is egyre gyakoribb, hogy egészségügyi intézmények vagy önkormányzatok rendszereit bénítják meg a hackerek, több napra leállítva a kritikus szolgáltatásokat.
Hogyan támadnak a zsarolóvírusok? (Tények és Kockázatok)
A kiberbűnözők módszerei folyamatosan finomodnak, ma már egy egész „iparág” épült erre a tevékenységre. A leggyakoribb zsarolóvírus típusok az alábbiak:
- Kripto-ransomware: Észrevétlenül titkosítja a fájlokat, majd váltságdíjat követel a visszafejtő kulcsért.
- Locker (Zároló): Nem az adatokat titkosítja, hanem magát az eszközt teszi használhatatlanná, teljesen kizárva a felhasználót a rendszerből.
- Doxware (Szivárogtató): Nemcsak titkosít, de azzal is fenyeget, hogy a megszerzett, gyakran szenzitív adatokat (például ügyféllistákat, üzleti titkokat vagy intim fotókat) nyilvánosságra hozza, ha az áldozat nem fizet.
A fertőzés legtöbbször nem egy bonyolult, filmekbe illő feltörés eredménye. Sokszor elég egy figyelmetlenül megnyitott e-mail melléklet (adathalászat), egy hamis szoftverfrissítés telepítése, vagy egy megosztott, könnyen kitalálható jelszó.Amint a vírus bejut a gépünkre, sok esetben észrevétlenül kikapcsolja a vírusirtót, majd a háttérben nekilát a munkának – és a helyi merevlemezen túl a felhőtárolókat, illetve a csatlakoztatott pendrive-okat is titkosítja.
Fontos tudni: a váltságdíj kifizetése semmire sem garancia, a támadók sokszor a pénz megkapása után egyszerűen eltűnnek, az adatok pedig elvesznek.
Mit jelent ez nekünk? (Gyakorlati védekezés)
A zsarolóvírusok esetében az „utólagos tűzoltás” szinte lehetetlen küldetés. A védekezés kulcsa a megelőzés. Íme a legfontosabb lépések, amelyeket magánemberként és munkahelyi környezetben is érdemes megfogadni:
- 3-2-1 Biztonsági mentés (Backup): Készítsünk rendszeres mentéseket a felbecsülhetetlen értékű adatainkról!A klasszikus szabály: legyen meg 3 példányban az adat, 2 különböző típusú adathordozón, és 1 másolatot tartsunk fizikailag elkülönítve (offline, mondjuk egy fiókban lévő külső vinyón), amihez a vírus nem férhet hozzá a hálózaton keresztül.
- Többfaktoros hitelesítés (MFA/2FA): Használjuk minden fiókunkhoz, különösen az e-mailezéshez és a felhőszolgáltatásokhoz.Így ha a jelszavunk ki is szivárog, a támadó a telefonunk jóváhagyása nélkül nem tud belépni.
- Rendszeres frissítések: Az operációs rendszerek és a használt szoftverek (például a böngészők) frissítései nemcsak dizájnváltozásokat, hanem kritikus biztonsági réseket is javítanak.Ezeket soha ne halogassuk!
- Kiberhigiénia és gyanakvás: A leggyengébb láncszem az ember.Soha ne kattintsunk gyanús linkekre, ne nyissunk meg ismeretlen feladótól származó számlákat, csatolmányokat, és mindig ellenőrizzük az e-mailek valódi feladóját!
Záró gondolatok
A zsarolóvírusok kora fájdalmasan rávilágít arra, hogy a digitális adataink értékesebbek és sebezhetőbbek, mint valaha.Egy sikeres támadás nem csupán óriási pénzügyi veszteséget, hanem komoly reputációs károkat, egy hétköznapi felhasználó esetében pedig a digitális emlékek végleges elvesztését okozhatja.
Ne várjuk meg, amíg felvillan a képernyőnkön a váltságdíjat követelő üzenet! A megelőzés mindössze némi odafigyelést és egy következetes mentési stratégiát igényel – mindez pedig hosszú távon megfizethetetlen nyugalommal ajándékoz meg minket az online térben.
Felhasznált források:
- OPSWAT Blog: Hogyan előzze meg a Ransomware-t – 12 szakértői stratégia
- Raketa.hu: Mit tehetünk, ha elkapott minket egy zsarolóvírus?
- IKRON Kft.: Zsarolóvírus elleni védelem – Sophos hazai jelentések
- Jegyzo.hu: Kiberbiztonsági hírek: zsarolóvírus-támadások, adatszivárgások
- kormany.hu: Magyarország Kiberbiztonsági Stratégiája és a NIS2 implementációja