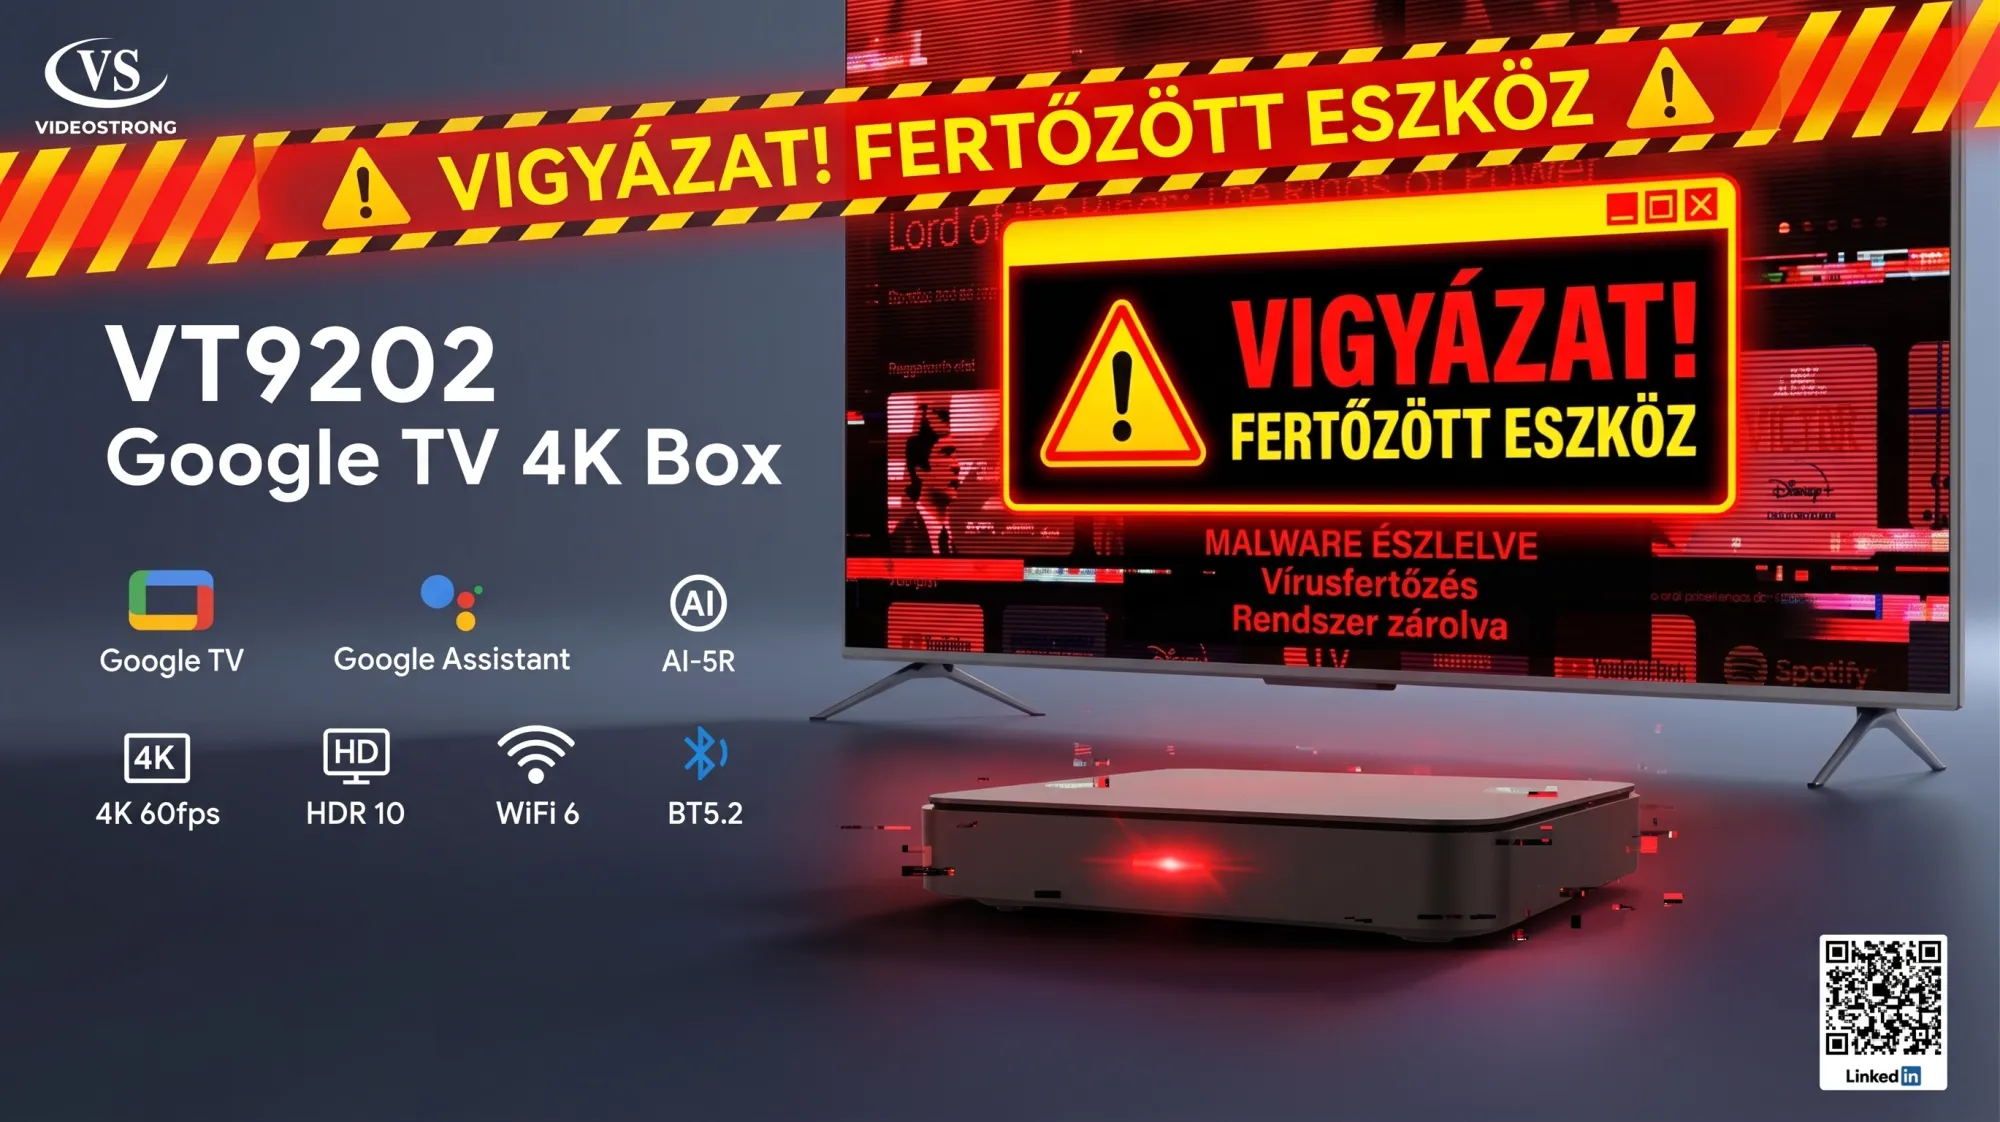
Az okoseszközök piacának egyik legsúlyosabb ellátásilánc-támadását leplezte le a Google kiberbiztonsági elemzőcsapata. A technológiai óriás a japán rendőrséggel, valamint a TrendAI, a Human Security és a Synthient elemzőivel együttműködve felszámolta az X.CPE néven ismertté vált globális botnetet. A hálózat több mint 200 országban, mintegy 1,3 millió háztartási és üzleti készüléken működött anélkül, hogy a tulajdonosok bármit észleltek volna a háttérben zajló illegális tevékenységekből .
A vizsgálat kiderítette, hogy a fertőzés forrása nem egy utólag letöltött kétes alkalmazás vagy felhasználói tévedés volt. A kártékony kód közvetlenül a gyártósorról, a készülékek gyári rendszerszoftverébe (firmware) ágyazva érkezett a boltok polcaira és a vásárlók nappalijába.
Az ügy közvetlen felelőseként a Google a kínai Videostrong Technology vállalatot nevezte meg. A cég több mint 14 éve működik OEM-gyártóként (Original Equipment Manufacturer), és világszerte számtalan márkanév alatt értékesített Android-alapú set-top boxokat, okoshangszórókat, telemedicinás készülékeket és digitális reklámkijelzőket .
A művelet háttere: 1,3 millió hardveres trójai
A kiberbiztonsági szakértők megállapították, hogy a Videostrong által telepített hátsó kapu (backdoor) nem egy izolált fejlesztői mulasztás vagy magányos elkövető műve volt. A gyártó éveken keresztül tudatosan építette be a kártékony programmodulokat a különféle márkajelzésekkel ellátott berendezésekbe. A Google szerint a vállalat dedikált szerverinfrastruktúrát üzemeltetett, és kifinomult kódálcázási technikákkal (obfuscation) játszotta ki a hivatalos biztonsági ellenőrzéseket.
A hátsó kapu célja a folyamatos profittermelés volt a készülékek eladása után is. A gyártó hozzáférést értékesített kiberbűnözői csoportoknak, akik tetszőleges további kártevőket telepíthettek a felhasználók eszközeire .
| Elemzési szempont | Vizsgálati eredmény és részletek |
|---|---|
| Érintett eszközök köre | Több mint 1,3 millió set-top box, telemedicinás eszköz, karaoke gép és okoskijelző . |
| Földrajzi kiterjedés | Több mint 200 ország háztartásai és kisvállalkozásai . |
| Felelős gyártó | Videostrong Technology (kínai OEM hardvergyártó) . |
| Támadási vektor | Gyárilag előtelepített, firmware-szintű moduláris trójai . |
| Bűnügyi partnerség | Lakossági proxyhálózat bérbeadása, reklámcsalás, kéretlen szoftvertelepítés . |
Így működött a hardveres kiberbűnözés
A vizsgálatok kimutatták, hogy a Videostrong kártevője az évek során jelentős technológiai fejlődésen ment keresztül. Míg kezdetben egyszerű kódletöltőket használtak, 2024 végére egy moduláris, háromfázisú architektúrát építettek ki. Ez a felépítés maximális ellenállóképességet és párhuzamos bevételszerzési lehetőséget biztosított a bűnözők számára.
A fertőzött készülékekből úgynevezett lakossági proxyhálózatot (residential proxy network) hoztak létre. A hardver tulajdonosának internetkapcsolatát, sávszélességét és tiszta lakossági IP-címét harmadik feleknek adták bérbe. Miközben a felhasználó a televíziót nézte, az eszköze a háttérben ismeretlenek hálózati adatforgalmát továbbította, reklámkattintási csalásokban vett részt, videós tartalmakat streamelt más hálózatokra, vagy éppen újabb kémprogramokat töltött le pénzért .
Rendkívül veszélyes sajátosság, hogy a kártevőt a felhasználó hagyományos módszerekkel nem tudta eltávolítani. Még ha valaki észlelte is a gyanús alkalmazást és megpróbálta törölni, a gyári firmware azonnal újratelepítette a háttérben, felhasználói jóváhagyás nélkül .
Nemzetközi összehangolt lekapcsolás és jogi offenzíva
A botnet felszámolása nem a végponti eszközökön, hanem a bűnözői infrastruktúra gerincénél történt. A Google a japán bűnüldöző szervekkel és kiberbiztonsági cégekkel összefogva bírósági végzéseket szerzett a botnet vezérlőközpontjaiként szolgáló internetes domainek lefoglalására és lekapcsolására.
A vezérlőszerverek (C2) kiiktatásával a kártevő kommunikációs útvonalai megszűntek. Charley Snyder, a Google Threat Intelligence Group műveleti vezetője elmondta, hogy a vezérlőhálózat szétzilálásával a televíziókon maradt kód működésképtelenné és ártalmatlanná vált, mivel többé nem képes parancsokat vagy új modulokat fogadni. A becslések szerint a lekapcsolási hullám további mintegy 10 millió kompromittált hálózati eszköz bűnözői elérését is elvágta.
A Google ezzel párhuzamosan azonnali hatállyal felbontotta az együttműködést a Videostrong Technology vállalattal. Megtiltották számukra az előre telepített Google-alkalmazások használatát, és kizárták a céget, illetve jövőbeli leányvállalatait a hivatalosan minősített Android-ökoszisztémából .
Kik az érintettek, és milyen kockázatot jelent a titkos proxy?
A kampány elsősorban azokat az olcsó, nemzetközi webshopokból vagy névtelen forgalmazóktól beszerezhető set-top boxokat érinti, amelyek gyakran nyílt forráskódú Android rendszert (AOSP) futtatnak valódi Google TV vagy Android TV licenc nélkül. Ezek az eszközök rendkívül népszerűek a felhasználók körében alacsony áruk és rugalmas bővíthetőségük miatt.
A fertőzött berendezések nemcsak globális szinten okoztak károkat, hanem közvetlen veszélybe sodorták a jóhiszemű vásárlókat is. Amikor egy otthoni vagy irodai eszköz lakossági proxyként funkcionál, a kibertámadók a tulajdonos előfizetésén keresztül indítanak jelszótörési kísérleteket, csalásokat vagy illegális letöltéseket. Ennek következtében a hatóságok vagy internetszolgáltatók az ártatlan felhasználó IP-címét köthetik össze bűncselekményekkel, ami tiltólistákhoz vagy akár rendőrségi vizsgálathoz is vezethet.
Mit jelent ez a gyakorlatban?
Az eset éles rávilágítás arra, hogy az olcsó, ellenőrizetlen hardverek mekkora biztonsági rést ütnek a magán- és vállalati hálózatokon. A hardveres ellátási lánc sérülékenysége ellen a hagyományos vírusirtók tehetetlenek, hiszen a kód a rendszer legmélyebb rétegeiben kap helyet.
| Szempont | Hagyományos fertőzés | Firmware szintű támadás (Videostrong) |
|---|---|---|
| Bejutási pont | Kétes weboldal, adathalász email, nem hivatalos APK. | Gyárilag előre telepítve a termék chipjére . |
| Eltávolíthatóság | Alkalmazástörléssel vagy gyári visszaállítással megszüntethető. | Automatikusan újratelepül a firmware-ből . |
| Érzékelhetőség | Lassulás, felugró ablakok, vírusirtó figyelmeztetése. | Észrevétlen háttérfutás, a TV normálisan működik . |
| Felügyelet | Helyi vezérlés. | Távoli kiberbűnözői bérbeadás és modulcsere . |
Tennivalók az otthoni és vállalati hálózatok védelmére
A hasonló rejtett hardveres fenyegetések kivédése érdekében érdemes szigorú óvintézkedéseket bevezetni az okoseszközök üzemeltetésében:
| Lépés | Teendő | Gyakorlati megvalósítás |
|---|---|---|
| 1. lépés | Eszközök azonosítása | Ellenőrizd a háztartásban használt olcsó Android dobozok típusát; kerüld a tanúsítatlan OEM eszközöket. |
| 2. lépés | Hálózati szegmentálás | Az okostévéket és IoT-eszközöket helyezd külön vendéghálózatra (Guest Wi-Fi) vagy dedikált VLAN-ba. |
| 3. lépés | Forgalomelemzés | Router szinten figyeld a szokatlanul magas feltöltési sebességet vagy ismeretlen külső IP-címek felé irányuló folyamatos adatforgalmat. |
| 4. lépés | Megbízható gyártók előnyben részesítése | Válassz hivatalos Google TV tanúsítvánnyal rendelkező, rendszeres biztonsági frissítést garantáló márkákat. |
Összefoglalva
A Google és a nemzetközi hatóságok összehangolt akciója sikeresen elvágta az X.CPE botnet működését, megfosztva a kiberbűnözőket több mint 1,3 millió háztartási kapcsolat kihasználásától . A Videostrong kizárása fontos üzenet a hardvergyártóknak, ám a firmware-szintű kártevők kockázata tartósan velünk marad. A felhasználók számára az egyetlen valódi védelmet a megbízható forrásból származó berendezések vásárlása és az IoT-eszközök hálózati izolációja jelenti.