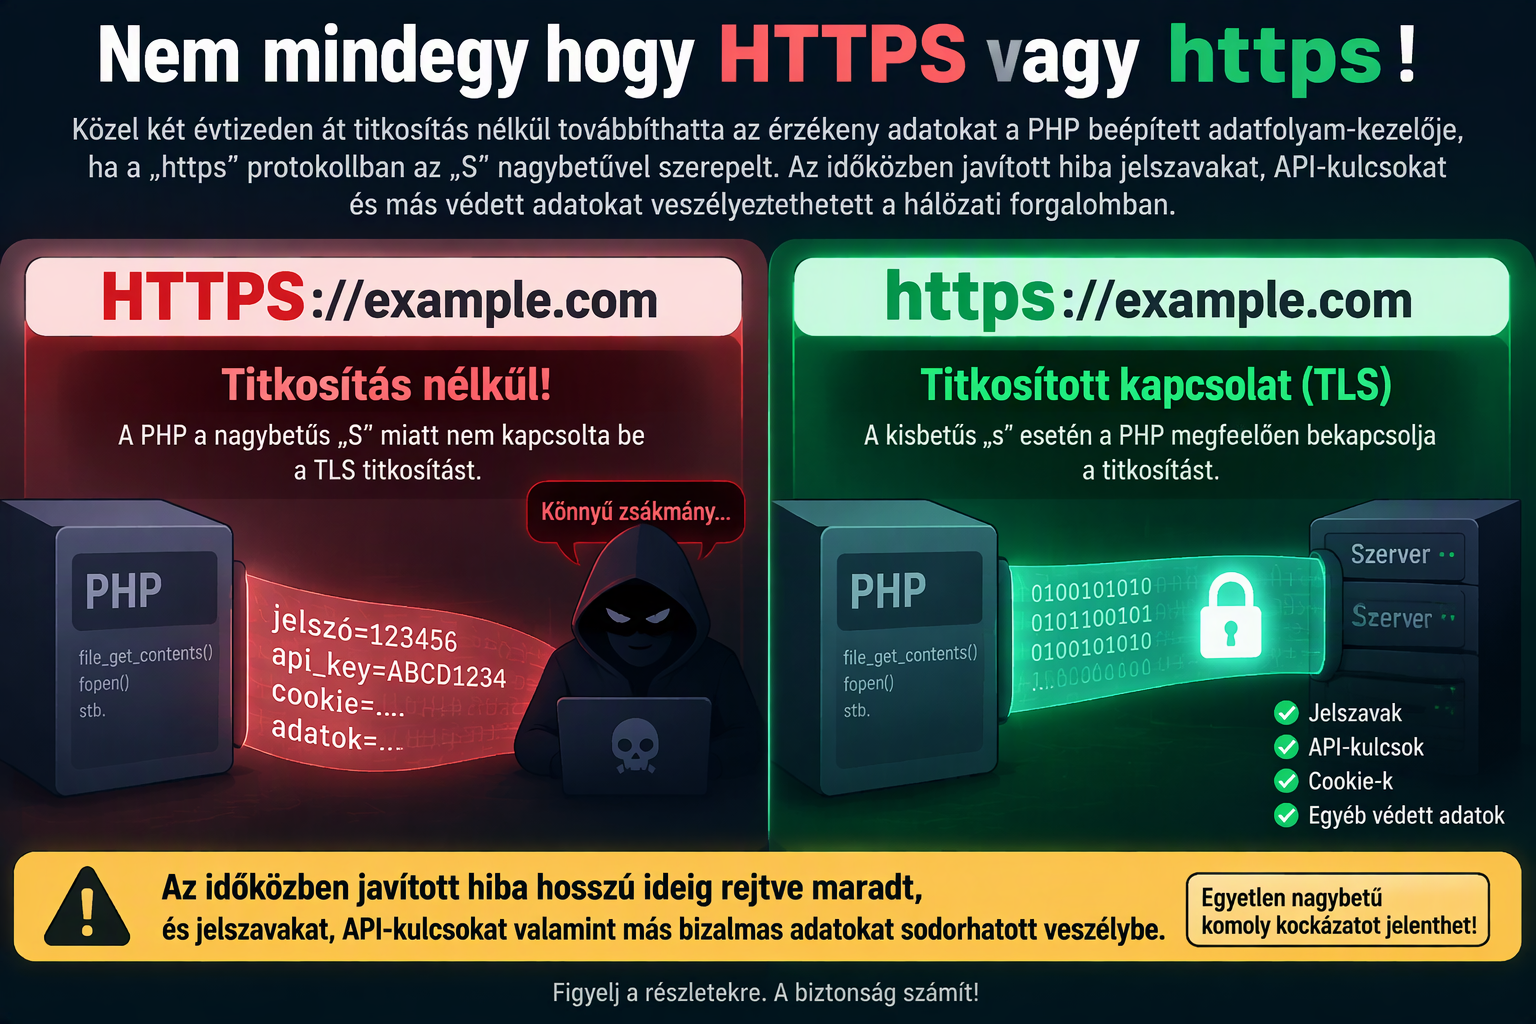
A modern internetes kommunikáció egyik alaptétele, hogy a webcímekben található protokollnevek nem érzékenyek a kis- és nagybetűk eltérésére. Akár kisbetűkkel írjuk be a böngészőbe a címet, akár véletlenül bekapcsolva marad a Caps Lock, a biztonságos TLS-kapcsolat magától értetődően felépül. A világ legelterjedtebb szerveroldali programozási nyelvében, a PHP-ban azonban hosszú éveken át egy egészen szürreális logikai hiba lapult.
Ha egy fejlesztő vagy egy külső webes hivatkozás nagybetűs formában adta meg a protokollt – például HTTPS:// vagy FTPS:// alakban –, a PHP ugyan felismerte a hivatkozást, a titkosítást mégis teljesen kikapcsolva hagyta. Az adatcsomagok így védtelenül, nyílt szövegként hagyták el a szervert.
A hiba nem elméleti felvetés: a hivatalos biztonsági besorolás szerint magas kockázatú sérülékenységről van szó, amely a PHP 4-es és 5-ös verziói óta észrevétlenül kísérte a webes ökoszisztémát.
A biztonsági rés részletei: egyetlen kisbetű hiánya okozta a hibát
A sérülékenység a PHP beépített hálózati és fájlkezelő alrendszerében, az úgynevezett adatfolyam-kezelőkben (stream wrappers) gyökerezett. Ezek a komponensek felelnek azért, hogy az olyan alapvető függvények, mint a file_get_contents() vagy az fopen(), ne csak helyi fájlokat, hanem távoli URL-eket is közvetlenül meg tudjanak nyitni.
A hiba mechanizmusa két ellentmondásos logikai lépés találkozásából fakadt :
| Folyamat lépése | Rendszer működése | Eredmény |
|---|---|---|
| Protokoll azonosítása | A PHP nem érzékeny a kis- és nagybetűkre a protokoll felismerésekor. | A HTTPS:// és httpS:// címeket szabályos HTTPS-kérésként kezeli . |
| Titkosítás aktiválása | A belső kód kizárólag egy fix helyen lévő kisbetűs s karaktert keresett. | Ha ott nagy S szerepelt, a feltétel hamis értéket adott vissza . |
| Adatátvitel módja | TLS-védelem hiányában a kapcsolat azonnal visszalépett sima HTTP-re. | A kérés titkosítatlanul, nyílt szövegként távozott a hálózatra . |
A kódvizsgálatok alapján a közvetlenül megadott, vegyes betűméretű URL-ek kezelése a PHP 5.2.0-s verziója (2006 novembere) óta volt hibás. Az átirányítások során fellépő probléma gyökerei pedig még mélyebbre nyúlnak: a PHP 4.3.0 (2002 decembere) óta jelen volt a rendszerben. Közel két és fél évtizeden keresztül senki sem figyelt fel arra, hogy a kisbetű-nagybetű vizsgálat aszimmetriája mekkora rést nyit a titkosításon.
A hibát a fejlesztők a CVE-2026-128064 azonosító alatt regisztrálták, a GitHub biztonsági rendszerében pedig a GHSA-f6gg-rchx-xw8j tanácsadó dokumentálja .
Mit jelent ez a gyakorlatban?
Sokan gondolhatnák, hogy a fejlesztők ritkán írnak szándékosan nagybetűs protokollokat a forráskódba, így a probléma elhanyagolható. A való életben azonban az URL-ek gyakran külső rendszerekből, adatbázisokból vagy ellenőrizetlen felhasználói űrlapokból érkeznek.
Ráadásul a sebezhetőség legveszélyesebb oldala a HTTP-átirányításoknál mutatkozik meg :
| Forgatókönyv | Működési mechanizmus | Biztonsági kockázat |
|---|---|---|
| Közvetlen API-hívás | A fejlesztő vagy a konfiguráció véletlenül HTTPS://api... formátumot használ. | Az API-kulcsok és jelszavak azonnal nyílt szövegként kerülnek a vezetékre . |
| HTTP 307 átirányítás | Egy biztonságos oldal átirányítja a klienst egy nagybetűs célcímre. | A kliens a HTTP POST törzsét és az azonosító fejléceket titkosítatlanul küldi újra . |
| Adatbázis-szinkronizáció | Külső partnertől származó, nem normalizált webcímek feldolgozása fopen() hívással. | A letöltött vagy feltöltött állományok tartalma lehallgathatóvá válik . |
Különösen kritikus a helyzet akkor, ha a kiszolgáló szerver visszautasítja a váratlan, titkosítatlan kapcsolatot. A titkos adatok – munkamenet-azonosítók, Bearer tokenek, jelszavak – ekkorra már elhagyták a küldő gépet, így egy hálózati lehallgató (közbeékelődéses támadó) már megszerezhette azokat, még mielőtt a hiba naplózásra került volna .
Kiket érint a hiba, és miért kiemelten fontos?
A sérülékenység nemcsak globálisan, hanem a hazai kkv-k és vállalati webes rendszerek szempontjából is kiemelt figyelmet igényel. Magyarországon a weboldalak, webáruházak és belső ügyviteli rendszerek jelentős része PHP alapokon fut.
| Érintetti kör | Érintettség jellege | Szabályozási és üzleti hatás |
|---|---|---|
| Webfejlesztők és ügynökségek | Gyakran használnak file_get_contents() hívásokat egyszerűbb integrációkhoz . | Adatszivárgás veszélye, ügyfélbizalom elvesztése és hibás működés. |
| Webáruház-üzemeltetők | Fizetési átjárók (SimplePay, Barion, Stripe) és számlázók API-kapcsolatai. | Banki és személyes vásárlói adatok védelmének csorbulása. |
| Tárhely- és szerverüzemeltetők | Megosztott tárhelyeken futó régebbi, frissítetlen PHP környezetek. | Kiterjedt infrastruktúra-szintű kitettség és támadási felület. |
| Adatvédelmi felelősök (DPO) | Személyes adatok továbbításának biztonsági felügyelete. | GDPR 32. cikkely szerinti kötelezettségszegés, incidensbejelentési kényszer. |
Az Európai Unió Általános Adatvédelmi Rendelete (GDPR) kifejezetten megköveteli a megfelelő technikai védelmi intézkedéseket, köztük a hálózaton továbbított adatok titkosítását. Amennyiben egy rendszer nagybetűs átirányítás miatt védtelenül küldött tovább személyes adatokat, az kiberbiztonsági incidensnek minősülhet, ami szigorú bírságkockázatot von maga után.
Tennivalók az infrastruktúra védelmében
A PHP központi fejlesztőcsapata a hiba felfedezése után azonnal közzétette a javításokat a támogatott ágakhoz . Az üzemeltetőknek és programozóknak haladéktalanul cselekedniük kell az alábbi prioritások mentén:
| Lépés sorszáma | Feladat | Részletek és megvalósítás |
|---|---|---|
| 1. Verziófrissítés | Rendszerfrissítés a javított PHP kiadásokra. | Frissítsünk a PHP 8.2.36, 8.3.37, 8.4.28, 8.5.13 vagy az új 8.6.0 változatra . |
| 2. Átmeneti kódvédelem | URL-ek kisbetűssé alakítása feldolgozás előtt. | Amennyiben a frissítés késik: futtassunk strtolower()-t a protokollrészre az átadás előtt . |
| 3. Átirányítások korlátozása | Az automatikus követés letiltása az adatfolyamokban. | Tiltsuk le a követést a stream kontextusban, és kézzel ellenőrizzük a célcímet . |
| 4. Modern könyvtárak használata | Átállás robusztus HTTP-kliensekre. | Az egyszerű stream wrapper helyett alkalmazzunk cURL-t vagy Guzzle klienst . |
A tapasztalatok azt mutatják, hogy a PHP beépített hálózati adatfolyamai helyett a cURL modul használata hosszú távon lényegesen nagyobb biztonságot nyújt. A modern külső HTTP-könyvtárak eleve szigorúbb protokoll-ellenőrzéssel dolgoznak, így elkerülhetők a hasonló motorbeli anomáliák .
Összefoglalva
A „nagybetűs HTTPS” sebezhetőség tanulsága figyelmeztetés a teljes informatikai szakma számára: a legegyszerűbb feltételezések és a látszólag jelentéktelen karakterkezelési részletek is súlyos biztonsági réseket hagyhatnak maguk után akár évtizedeken át .
A PHP most lezárt hibája rávilágított arra, hogy a titkosítás megléte nem lehet elírások vagy formázási különbségek függvénye. A rendszerek naprakészen tartása és a hálózati hívások gondos architektúrális megtervezése elengedhetetlen ahhoz, hogy a felhasználói adatok valóban zárt csatornákon közlekedjenek.
Források
- GitHub Security Advisory: GHSA-f6gg-rchx-xw8j – Hivatalos biztonsági figyelmeztetés és technikai leírás
- PHP 8 Hivatalos Változásjegyzék (ChangeLog) – A javított PHP alverziók listája és kiadási megjegyzései
- Piyolog Kiberbiztonsági Elemzés – Technikai összefoglaló a novemberi PHP javítócsomagról
- National Cybersecurity Vulnerability Database (NVD) – A CVE-2026-128064 sérülékenység besorolása és mérőszámai