Súlyos sebezhetőségek a cPanelben
A világ egyik legnépszerűbb tárhelykezelő rendszerében, a cPanelben bukkantak kritikus hibákra a biztonsági szakemberek. Egy egyszerű felhasználói fiókkal rendelkező támadó akár root (rendszergazdai) jogosultságot is szerezhet, és teljes kontrollt gyakorolhat a kiszolgáló felett.
A webes világban a cPanel a osztott (shared) tárhelyszolgáltatások abszolút iparági standardja. Magyarországon és a közép-kelet-európai régióban számtalan kis- és középvállalkozás, webáruház és blog fut olyan szervereken, amelyeket ezzel a szoftverrel menedzselnek a hazai szolgáltatók.
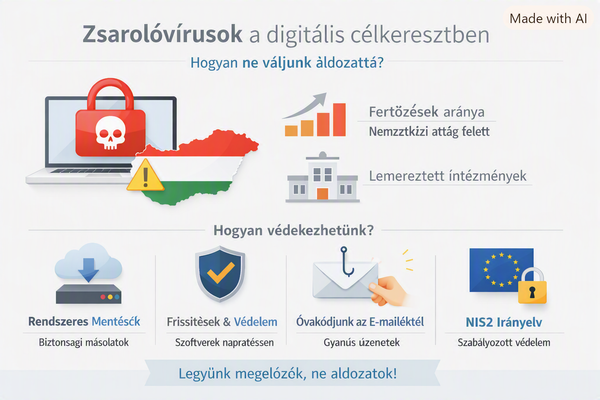
Egy megosztott szerveren több száz, vagy akár több ezer weboldal osztozik az erőforrásokon. Pontosan ezért kritikus a most felfedezett hiba: ha egy támadó akár csak egyetlen, legolcsóbb tárhelycsomagot is vásárol (vagy feltöri egy gyanútlan ügyfél fiókját), a sebezhetőséget kihasználva a szerveren lévő összes többi cég adataihoz is hozzáférhet. Az Európai Unióban – és így hazánkban is – alkalmazandó NIS2 kiberbiztonsági irányelv tükrében az ilyen incidensek megelőzése és a sérülékenységek azonnali javítása már nemcsak jótanács, hanem szigorú jogi kötelezettség is az IT infrastruktúrát üzemeltető cégek számára.
A sebezhetőségek anatómiája
A cPanel fejlesztői szeptember végén adtak ki gyorsjavításokat három különböző sebezhetőségre, amelyeket egy biztonsági kutató, Ali Mustafa fedezett fel. Bár az informatikai szakzsargon sokszor riasztó lehet, a helyzet megértése kulcsfontosságú.
Íme a három legfőbb kockázat közérthetően:
- A "Főgonosz" – Root szintű kódlefuttatás (CVE-2026-87899): Ez a legveszélyesebb hiba, amely a cPanel naptár- és névjegyszinkronizációs szolgáltatásában (CalDAV és CardDAV) található. Lényege: Bármely bejelentkezett cPanel felhasználó képes rendszergazdai (root) szintű kódokat futtatni a szerveren.Nem kell hozzá speciális trükk, csupán egy aktív fiók. Ezzel a támadó szó szerint mindent megtehet a szerveren: törölhet adatokat, kártevőt telepíthet, vagy átveheti a teljes irányítást.
- A WordPress Adatbázis-módosító (CVE-2026-87900): A népszerű WP Toolkit bővítményt érinti, amellyel a felhasználók a WordPress oldalaikat kezelik.A hiba lehetővé teszi, hogy egy bejelentkezett cPanel felhasználó módosítsa a szerveren lévő más ügyfelek adatbázisait.Bár a teljes szerver feletti uralmat nem adja meg, egy webáruház vagy céges oldal teljes tönkretételéhez, esetleg a vásárlói adatok manipulálásához ez is bőven elegendő.
- Az Adatszivárogtató (CVE-2026-68490): Szintén a CalDAV/CardDAV rendszerhez kötődik.Itt a támadó nem tudja átvenni az irányítást a gép felett, de képes elolvasni más fiókok naptárbejegyzéseit és névjegyeit. Egy üzleti környezetben ez súlyos adatvédelmi incidenshez vezethet, megnyitva az utat a célzott adathalász (phishing) támadások előtt.
A kiberbiztonságban a legnagyobb ellenség az idő. Bár a CISA (az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség) adatbázisa szerint a javítások kiadásának pillanatában még nem indultak meg a tömeges, automatizált támadások, a frissítések publikálásával a hiba mikéntje visszafejthető, így a kiberbűnözők hamarosan célba veszik a frissítetlen szervereket.
Ha hazai tárhelyszolgáltató (hosting cég) vagy:
- Az azonnali frissítés kötelező: A cPanel & WHM rendszereket haladéktalanul frissíteni kell a támogatott, foltozott verziók egyikére (a 11.134.0.57, 11.136.0.41, 11.138.0.8, vagy a WP Squared 11.138.1.11 verziókra). Mivel nincs ideiglenes "workaround" (kerülőmegoldás), a javítás telepítése az egyetlen út.
- WP Toolkit frissítése: Mivel a WP Toolkit külön csomagként fut (
wp-toolkit-cpanel), ezt manuálisan (egy egyszerű bash paranccsal) vagy a felületen keresztül frissíteni kell a 6.11.3-as verzióra. - Rendszermonitoring: Érdemes átnézni a szervernaplókat, különös tekintettel a CalDAV szolgáltatások vagy a WP Toolkit adatbázis-funkciói körüli szokatlan aktivitásokra.
Ha weboldal-tulajdonos vagy (ügyfél):
- Kérdezz rá a szolgáltatódnál! Bár nem a te feladatod a szerver szoftvereinek karbantartása, jogod van tudni, hogy biztonságban vannak-e az adataid. Dobj egy rövid e-mailt a tárhelyszolgáltatód ügyfélszolgálatának, és kérdezz rá, hogy telepítették-e a legújabb cPanel biztonsági frissítéseket (különösen a szeptember 22-én javított CVE-2026-87899 hibára hivatkozva).
- Erősítsd a saját váradat: Mivel a támadóknak szükségük van egy cPanel fiókra a hiba kihasználásához, a feltört jelszavak jelentik az egyik legfőbb veszélyt. Használj erős, egyedi jelszavakat és kapcsolj be kétfaktoros hitelesítést (2FA) a belépéshez!
Összegzés és tanulság
A mostani incidens rávilágít a megosztott infrastruktúrák legnagyobb kihívására: a biztonságunk gyakran a leggyengébb láncszemen – egy elavult szerverszoftveren vagy egy másik ügyfél gyenge jelszaván – múlik. A hazai IT szektor számára a gyors reakció most kritikus, a bizalom megőrzése és az adatbiztonság fenntartása érdekében a frissítések azonnali alkalmazása elengedhetetlen.
Források:
- The Hacker News: New cPanel Flaw Lets a Hosting Account Run Code as Root, Take Full Server Control (2026.szeptember 23.)
- cPanel Security Advisories (CVE-2026-87899, CVE-2026-87900, CVE-2026-68490)