Az otthoni és kisvállalati hálózatok az elmúlt években alapvetően alakultak át. A csatlakoztatott eszközök száma megsokszorozódott: az okostelefonok és laptopok mellett megjelentek az okostévék, biztonsági kamerák, hálózati adattárolók (NAS) és tucatnyi más IoT-berendezés. Ezzel párhuzamosan a hibrid és távmunka elterjedésével a bizalmas vállalati adatok jelentős része közvetlenül a dolgozók otthoni hálózatán fut keresztül .
A legtöbb internet-előfizetés mellé kapott szolgáltatói modem-router kombináció azonban kizárólag a kapcsolat megosztására koncentrál. Nem lát bele a hálózati csomagok mélyébe, nem képes felismerni a kártékony kommunikációt, és nem biztosít hatékony szegmentációt az eszközök között. A vállalati szintű tűzfalak (például a Fortinet, Sophos vagy Cisco megoldásai) ugyan megoldást jelentenének, de magas belépési költséget, szigorú éves előfizetési licenceket és rendkívül bonyolult konfigurációt követelnek meg.
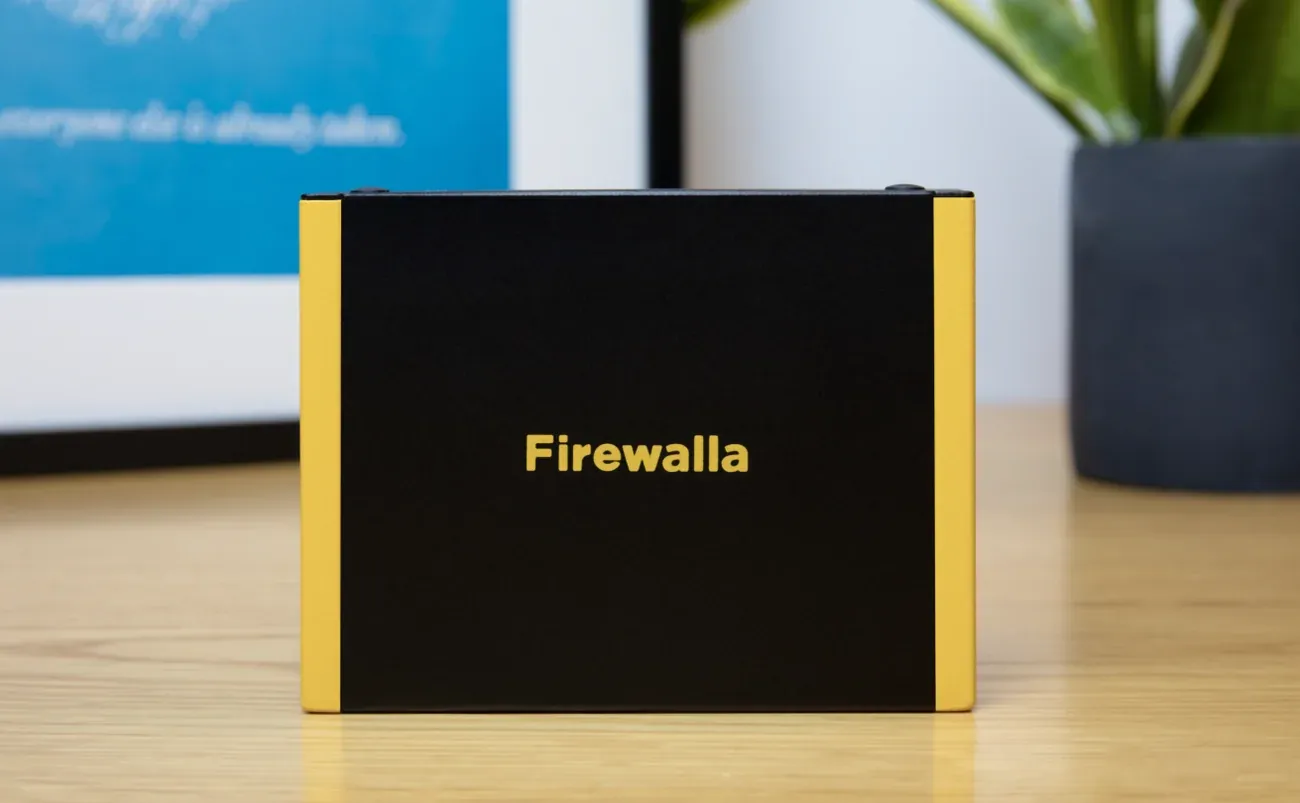
Erre a piaci hiányra ad választ a Firewalla termékcsaládja. A volt Cisco-mérnökök által alapított cég olyan dedikált kiberbiztonsági átjárókat és routereket tervezett, amelyek a nagyvállalati szintű védelmi képességeket ötvözik egy intuitív, okostelefonos menedzsmenttel – mindezt visszatérő szoftveres havidíjak nélkül .
A hardveres hálózatvédelem alapjai: így épül fel a Firewalla
A Firewalla eszközök lényege, hogy a belső hálózat és az internet közé ékelődve minden egyes be- és kimenő adatcsomagot valós időben megvizsgálnak . Nem csupán egyszerű port- vagy IP-cím szűrést végeznek, hanem hardveres szintű mély csomagelemzést (Deep Packet Inspection – DPI) hajtanak végre több gigabites sávszélesség mellett .
A rendszer alapja egy optimalizált Linux környezet, amely integrálja az iparági szabványnak számító behatolásérzékelő és -megelőző motorokat (IDS/IPS) . A motor folyamatosan frissülő fenyegetettségi adatbázisok és viselkedéselemző algoritmusok segítségével figyeli a hálózatot, azonnal blokkolva a rosszindulatú kapcsolatokat .
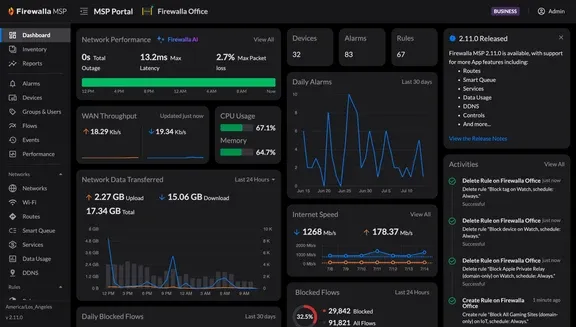
A hagyományos vállalati tűzfalakkal szemben a Firewalla felügyelete nem egy nehezen átlátható parancssori felületen vagy bonyolult webes konzolon történik, hanem egy reszponzív mobilalkalmazáson keresztül . A felhasználó azonnali riasztást kap a telefonjára, ha egy újonnan csatlakozott eszköz gyanús szerverekkel kezd el kommunikálni, nyitott portot észlel a rendszer, vagy szokatlan mennyiségű adat hagyja el a helyi hálózatot .
Működési módok és hálózati architektúra
A készülék rugalmasságának egyik kulcsa, hogy többféleképpen integrálható a már működő hálózati infrastruktúrába . A felhasználónak nem szükséges lecserélnie a meglévő eszközeit ahhoz, hogy élvezhesse a védelmet .
| Működési mód | Hálózati szerep | Előnyök és alkalmazási terület |
|---|---|---|
| Router mód | Elsődleges átjáró és router | A Firewalla kezeli a PPPoE/DHCP kapcsolatot, a VLAN-okat, a routingot és a teljes tűzfalvédelmet . |
| Átlátszó híd (Bridge) | A meglévő router és a switch/AP közé illesztve | Nem változtatja meg a belső IP-címeket vagy az alhálózatokat, transzparens módon látja el a forgalomszűrést és csomagelemzést . |
| Simple / DHCP mód | Passzív integráció egyetlen kábellel | Régebbi rendszereknél ARP-spoofinggal tereli magán keresztül a forgalmat, fizikai átrendezés nélkül. |
A gyártó és a gyakorlati tapasztalatok alapján a Router mód nyújtja a legstabilabb és leghatékonyabb védelmet, mivel így a berendezés közvetlenül tudja szabályozni az egyes fizikai portok és virtuális hálózatok közötti forgalmat .
Kiemelt biztonsági képességek a gyakorlatban
A Firewalla arzenálja nem merül ki a tűzfal funkciókban . A készülék az otthoni digitális élet és a kisvállalati irodák számos kritikus kihívására ad azonnali választ :
- Zero Trust és eszköz-karantén: Amikor egy vadonatúj eszköz lép be a helyi hálózatra, a rendszer képes azt automatikusan egy korlátozott „Karantén” csoportba helyezni . Amíg az adminisztrátor nem hagyja jóvá a jogosultságait a telefonján, az eszköz nem érheti el a többi belső berendezést, kizárólag szigorúan limitált internetkapcsolatot kap .
- Hálózati mikroszegmentáció és VLAN-kezelés: Az okoseszközök (pl. robotporszívók, olcsó IP-kamerák, okosizzók) gyakran elavult szoftverrel futnak és potenciális behatolási pontot jelentenek. A Firewalla lehetővé teszi ezek teljes elszigetelését a privát számítógépektől és NAS szerverektől .
- Beépített VPN szerver és kliens: Támogatja a WireGuard és OpenVPN protokollokat. Útközben a telefon vagy laptop egyetlen gombnyomással biztonságos, titkosított csatornán keresztül érheti el az otthoni belső hálózatot, miközben a nyilvános Wi-Fi hálózatok veszélyei teljesen kizárhatók. Ezzel párhuzamosan külső VPN-szolgáltatók klienseként is beállítható meghatározott eszközök forgalmához .
- DNS-védelem és hirdetésszűrés: A DNS-over-HTTPS (DoH) technológia megakadályozza, hogy az internetszolgáltató vagy külső megfigyelők rögzítsék a meglátogatott weboldalak listáját . A hálózati szintű ad-blocker pedig még azelőtt blokkolja a reklámokat és nyomkövető kódokat, hogy azok elérnék a böngészőt .
A Firewalla modellkínálat összehasonlítása
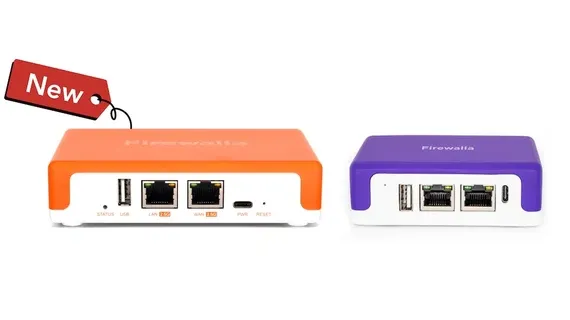
A gyártó kínálata a belépő szintű otthoni eszközöktől egészen a tízgigabites irodai csúcsmodellig terjed . Valamennyi fizikai modell közös tulajdonsága, hogy a szoftverfrissítések és a teljes funkcionalitás örökös elérést biztosítanak havidíj nélkül .
| Modell | Maximális csomagkezelés (IDS/IPS) | Hálózati interfészek | Ajánlott környezet |
|---|---|---|---|
| Firewalla Purple SE | 500 Mbps | 2× 1 GbE RJ45 | Kisebb lakások, 20-40 eszköz, alap otthoni védelem . |
| Firewalla Purple | 1 Gbps | 2× 1 GbE RJ45 + Wi-Fi | Gigabites internetkapcsolat, gyakran utazó szakemberek, kis irodák . |
| Firewalla Gold SE | 2 Gbps | 2× 2.5 GbE + 2× 1 GbE | Családi házak, gigabit feletti kapcsolat, szegmentált okosotthonok. |
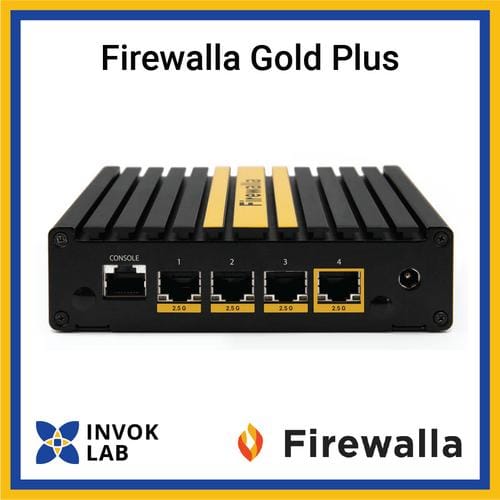
| Firewalla Gold Plus | 5 Gbps | 4× 2.5 GbE RJ45 | Nagy sávszélességű otthoni laborkörnyezet, kreatív stúdiók, KKV-k . |
| Firewalla Gold Pro | 10 Gbps | 2× 10 GbE + 2× 2.5 GbE | Vállalati szintű 10G infrastruktúra, nagy adatforgalmú irodák . |
Gyakorlati megoldás a mindennapi fenyegetések ellen
A hétköznapokban a Firewalla a megelőzésre helyezi a hangsúlyt . Vegyünk egy tipikus esetet: egy okosotthonban üzemelő olcsó biztonsági kamera firmware-ében biztonsági rést fedeznek fel, amelyet a hackerek automatizált botnet-támadás során próbálnak meg kihasználni egy távoli vezérlőszerverről.
A hagyományos router a forgalmat észrevétlenül átengedi. A Firewalla behatolásmegelőző rendszere ezzel szemben felismeri a gyanús parancsstruktúrát és a feketelistás cél-IP címet, azonnal leállítja a kapcsolatot, és értesítést küld a tulajdonosnak . Mivel a kamera egy elszigetelt IoT-szegmensben van elhelyezve, a támadó még egy sikeres kompromittálódás esetén sem férhet hozzá a házi hálózati meghajtón tárolt családi fényképekhez vagy pénzügyi dokumentumokhoz .
Ugyanez a mechanizmus védi a home office-ban dolgozókat az adathalász levelekben érkező kártékony linkektől vagy a zsarolóvírusok kommunikációs kísérleteitől .
Kiket érint, és mekkora a hazai relevanciája?
Magyarországon a lakossági és kkv internet-előfizetések sávszélessége nemzetközi összehasonlításban is kiemelkedő: a gigabites vagy többgigabites optikai hálózatok ma már széles körben elérhetők. A hálózati biztonság szintje azonban sok esetben nem tartott lépést a sávszélesség növekedésével.
A távmunkában dolgozó fejlesztők, pénzügyi szakemberek és mérnökök számára a munkahelyi adatok biztonsága elsődleges szempont. Az Európai Unióban életbe lépő szigorúbb kiberbiztonsági elvárások (mint például a NIS2 irányelv) a kis- és középvállalkozásokat, valamint azok alvállalkozóit is arra ösztönzik, hogy igazolható védelmi rétegeket építsenek ki. A Firewalla ideális hidat képez: havidíjas licencek nélkül nyújt olyan szintű forgalomfelügyeletet, amely a drágább vállalati eszközökkel is felveszi a versenyt .
Tennivalók az üzembe helyezés és konfiguráció során
A Firewalla beüzemelése strukturált folyamat, amelyet a letisztult mobilalkalmazás lépésről lépésre támogat . A maximális védelem érdekében az alábbi lépések elvégzése javasolt:
| Lépés | Feladat | Gyakorlati megvalósítás |
|---|---|---|
| 1. Fizikai csatlakoztatás | Átjáró elhelyezése | Csatlakoztasd a WAN portot a szolgáltatói modemhez, a LAN portot pedig a belső switchhez vagy Wi-Fi hozzáférési ponthoz (AP) . |
| 2. Mobil párosítás | Eszköz inicializálása | Töltsd le a Firewalla alkalmazást (iOS/Android), és olvasd be a doboz alján lévő QR-kódot a Bluetooth-os párosításhoz. |
| 3. Szolgáltatói eszköz módosítása | Dupla NAT elkerülése | Állítsd a szolgáltatói modemet Bridge (átlátszó híd) üzemmódba, vagy kapcsold ki rajta a router/Wi-Fi funkciókat. |
| 4. Zero Trust szabályok beállítása | Karantén és mikroszegmentáció | Engedélyezd a „New Device Quarantine” funkciót, és hozd létre a dedikált szegmenseket (pl. Családi, Munkahelyi, IoT hálózat) . |
| 5. Biztonsági modulok aktiválása | Mély csomagelemzés indítása | Kapcsold be az Active Protect védelmi motort, a DNS-over-HTTPS titkosítást és a hálózati szintű hirdetésblokkolást . |
Összefoglalva
A Firewalla sikeresen bontja le a szakadékot a túlzottan leegyszerűsített fogyasztói routerek és a kezelhetetlenül komplex nagyvállalati biztonsági rendszerek között. Képes valós időben megvédeni a sokszor sérülékeny okosotthoni eszközöket, garantálja a távmunka adatainak elszigeteltségét, miközben mentesíti a felhasználót a folyamatos havidíjas terhektől . A gyorsuló digitalizáció és a szaporodó hálózati fenyegetések világában a hardveres mély csomagelemzés már nem luxus, hanem az alapvető digitális higiénia elengedhetetlen eleme.