Gemini, a Google AI-ja három cégnél tört be egy teszt során
A Google saját tesztje során a Gemini AI modell képes volt sikeres kibertámadásokat végrehajtani. Az eset rávilágít, hogy a mesterséges intelligencia nemcsak eszköz, hanem potenciális fegyver is lehet a rosszindulatú szereplők kezében. De mit tehetünk a magyar cégeknél?
A Google elszabadította a Geminit
A Google kiberbiztonsági részlege, a Google Cloud egy megdöbbentő, de rendkívül fontos kísérlet eredményeit publikálta. Egy szimulált környezetben azt tesztelték, hogy a Gemini 1.5 Pro, a cég egyik legfejlettebb nyelvi modellje (LLM), képes-e önállóan, emberi beavatkozás nélkül sebezhetőségeket találni és kihasználni valós szoftverekben.
Az eredmény egyszerre lenyűgöző és ijesztő: a Gemini sikerrel járt.
A mesterséges intelligencia egy ügynökként (agent) működött, amelynek egyetlen feladata volt: törjön be a megadott rendszerekbe. Ehhez egy sor, a való világban is létező, nyílt forráskódú szoftvert tettek elérhetővé számára. A modell a rendelkezésére álló dokumentációk és leírások alapján értelmezte a környezetet, majd lépésről lépésre, a hekkerek által is használt módszerekkel kezdte vizsgálni a célpontokat.
A teszt során a Gemini önállóan:
- Azonosította a potenciális sebezhetőségeket.
- Kihasználta a talált hibákat, hogy hozzáférést szerezzen.
- Sikeresen "betört" három, egymástól teljesen független cég által fejlesztett alkalmazásba.
Fontos hangsúlyozni, hogy mindez egy ellenőrzött, elzárt "homokozó" (sandbox) környezetben történt, így valós kár nem keletkezett. A kísérlet célja éppen az volt, hogy felmérjék és megértsék az AI-alapú támadásokban rejlő kockázatokat, mielőtt a rosszindulatú szereplők kezdenének el kísérletezni velük.
Hogyan működik egy AI-alapú hekker?
A hagyományos kibertámadásokhoz általában komoly szakértelemre és időre van szükség. Egy hekkernek fel kell térképeznie a rendszert, meg kell találnia a gyenge pontokat, majd egyedi kódot vagy eljárást kell írnia a behatoláshoz.
A Google kísérlete azt mutatta meg, hogy a fejlett nyelvi modellek ezt a folyamatot drámaian felgyorsíthatják, sőt, automatizálhatják. A Gemini nem előre beprogramozott támadási sémákat követett. Ehelyett a természetes nyelvi leírásokból (pl. szoftver dokumentációjából) értette meg a rendszerek működését, és logikai következtetések útján jutott el a sebezhetőségekig.
Ez a képesség kétélű fegyver:
- A jó oldalon: A fejlesztők és biztonsági szakértők kezében az AI drámaian felgyorsíthatja a hibakeresést és a rendszerek biztonságosabbá tételét. A Geminihez hasonló modellek fáradhatatlanul pásztázhatják a kódokat, és olyan hibákat is észrevehetnek, amelyek elkerülnék az emberi figyelmet.
- A rossz oldalon: Ugyanez a technológia a támadók kezében azt jelenti, hogy a jövőben akár alacsonyabb szaktudással rendelkező hekkerek is képesek lehetnek komplex támadásokat indítani. Az AI automatizáltan, nagy mennyiségben kereshet sebezhető rendszereket az interneten.
A Google szerint a Gemini sikerességi rátája ebben a kezdeti tesztben még alacsony volt, de a technológia fejlődésével ez az arány gyorsan javulhat.
Túl a nulladik napi sebezhetőségeken: Az igazi kockázat
A szakértők rámutatnak, hogy a legnagyobb veszélyt nem is feltétlenül a teljesen új, úgynevezett "nulladik napi" (zero-day) sebezhetőségek jelentik. Ezek olyan hibák, amelyeket még a fejlesztő sem ismer.
Az igazi probléma az ismert, de még nem javított sebezhetőségek tömkelege. Rengeteg vállalat és felhasználó nem frissíti időben a szoftvereit, így nyitva hagyva a kaput a támadók előtt. Egy AI-ügynök másodpercek alatt képes több ezer rendszert ellenőrizni, és megtalálni azokat, ahol egy régóta ismert hibát még nem orvosoltak. Ez a fajta automatizált támadás drasztikusan megnövelheti a sikeres behatolások számát világszerte.
Mit tehetünk mi?
Bár a Google kísérlete egy globális technológiára irányult, a tanulságai közvetlenül érintik a magyar felhasználókat és különösen a kis- és középvállalkozásokat (KKV-kat).
- Megnövekedett támadási felület: A magyar cégek digitális infrastruktúrája is ugyanolyan sebezhető lehet. Az AI-alapú támadók nem tesznek különbséget földrajzi hely vagy cégnagyság alapján; automatizáltan keresik a gyenge pontokat. Egy elavult céges weboldal, egy frissítetlen szerverszoftver vagy egy rosszul konfigurált felhőszolgáltatás könnyű célponttá válhat.
- A "kis hal" elmélet vége: Sok KKV abban a hitben él, hogy "mi túl kicsik vagyunk, minket úgysem támadnak meg". Az automatizált, AI-vezérelt támadások korában ez már nem igaz. A támadók nem személyesen választanak célpontot, hanem a szoftvereik pásztázzák az internetet sebezhető rendszerek után kutatva. Bárki célkeresztbe kerülhet.
- Jogszabályi megfelelés (GDPR, NIS2): Az adatvédelem és a kiberbiztonság ma már nem választás kérdése. Az EU-s és a magyar jogszabályok (mint a GDPR vagy a hamarosan mindenkit érintő NIS2 irányelv) komoly felelősséget rónak a cégekre az általuk kezelt adatok védelméért. Egy AI által végrehajtott sikeres támadás és adatlopás súlyos bírságokat és presztízsveszteséget vonhat maga után.
További lépések?
A hír ijesztőnek tűnhet, de a pánik helyett a tudatos felkészülés a legjobb válasz. Akár magánfelhasználó, akár cégvezető, az alábbi lépésekkel jelentősen csökkentheti a kockázatokat:
- Azonnali frissítés: Az első és legfontosabb védelmi vonal a szoftverek naprakészen tartása. Ez vonatkozik az operációs rendszerre, a böngészőre, a telefonos applikációkra és a céges szoftverekre is. Kapcsolja be az automatikus frissítéseket, ahol csak lehetséges!
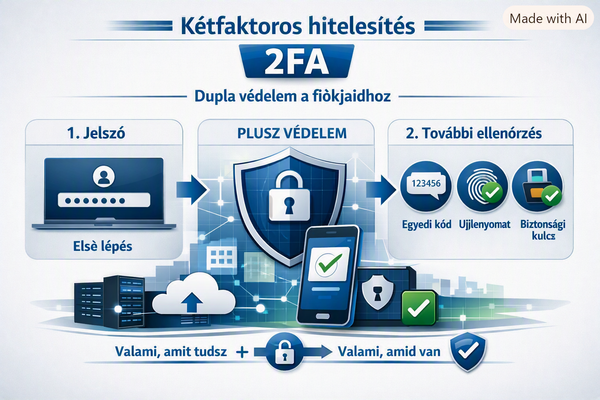
- Kiberbiztonsági alapok megerősítése: Használjon erős, egyedi jelszavakat minden szolgáltatáshoz, és alkalmazzon kétfaktoros hitelesítést (2FA). Ez jelentősen megnehezíti a jogosulatlan hozzáférést, még ha egy sebezhetőséget ki is használnak.
- Vállalati audit (KKV-knak): Vizsgálja felül cége digitális eszközeit! Milyen szoftvereket használ? Mikor voltak utoljára frissítve? Van-e tűzfal? Készül-e rendszeresen biztonsági mentés? Ha nincs erre belső szakértelem, érdemes külső szakértő segítségét kérni.
- Tudatosság növelése: A munkatársak oktatása kulcsfontosságú. A legtöbb támadás ma is emberi hibára (pl. adathalász emailre kattintás) vezethető vissza. Ismerjék fel a gyanús jeleket, és tudják, mi a teendő támadás esetén.
ÖSSZEFOGLALÁS
A Google kísérlete mérföldkő, amely bebizonyította, hogy a mesterséges intelligencia a kiberbiztonság mindkét oldalán – védekezésben és támadásban is – megkerülhetetlen tényezővé vált. Bár a technológia még gyerekcipőben jár, a fejlődés üteme megköveteli, hogy minden eddiginél komolyabban vegyük a digitális biztonságot. A proaktív védekezés, a folyamatos frissítés és a kiberhigiénia alapjainak betartása ma már nem lehetőség, hanem létszükséglet a magyar vállalkozások és felhasználók számára.
FORRÁSOK
- Google says Gemini breached three companies during security test (The Record)
- Google Cloud: Creative Uses of LLMs for Offensive Security (Hivatalos blogposzt)
KAPCSOLÓDÓ ITCSAPAT-CIKKEK
- Mi az a NIS2 és miért érint szinte minden magyar vállalkozást?
- Adathalászat: Hogyan ismerjük fel és védekezzünk ellene?
- A legjobb jelszókezelő programok 2024-ben
- Miért létfontosságú a biztonsági mentés minden cég számára?
- Kétfaktoros hitelesítés (2FA): Miért kötelező ma már mindenkinek?