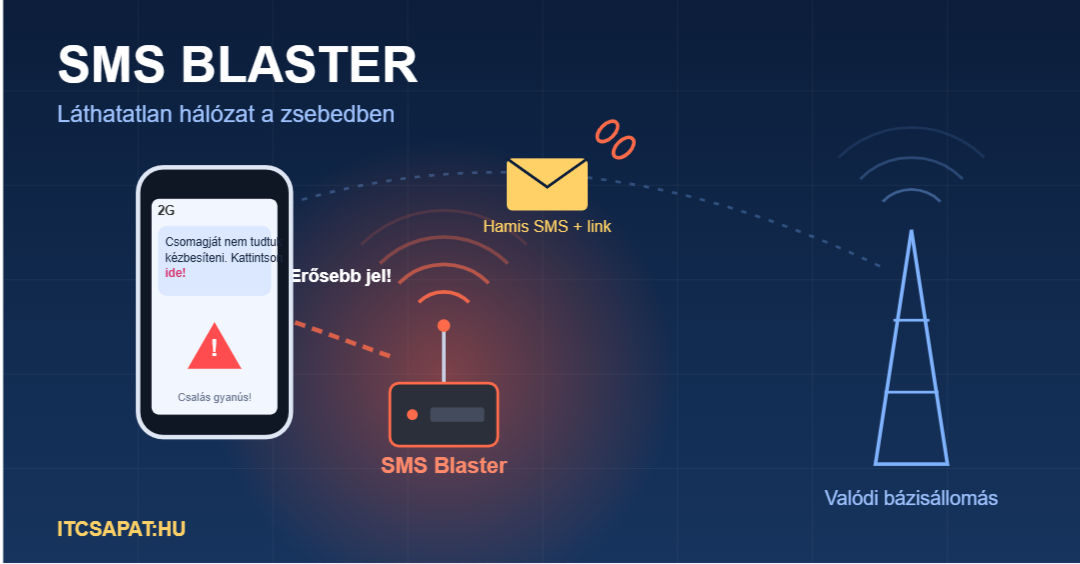
Mi az az SMS Blaster?
Az SMS Blaster egy hamis mobilbázisállomás, angolul IMSI-catcher vagy fake base station néven is ismert eszköz. Lényege, hogy a telefonunk a valódi szolgáltató hálózata helyett ezt a készüléket látja „legjobb” hálózatnak, és automatikusan hozzá csatlakozik.
A kifejezés onnan ered, hogy a támadók tipikusan rövid szöveges üzeneteket (SMS) küldenek vele nagy mennyiségben, gyakran csalási céllal. Az eszköz azonban ennél többre is képes, ezért a rendőrség és a szakértők is komoly fenyegetésként kezelik.
Hogyan működik a mobiltelefon csatlakozása?
Ahhoz, hogy megértsük a támadás lényegét, érdemes röviden áttekinteni, hogyan kapcsolódik a telefon a hálózathoz:
- A telefon folyamatosan figyeli a környező bázisállomásokat (tornyokat), és méri a jelerősségüket.
- Általában a legerősebb jelű, a szolgáltató által üzemeltetett állomáshoz csatlakozik.
- A csatlakozás során a telefon és a hálózat hitelesíti egymást, és titkosított kapcsolatot hoz létre.
- A hálózat ezután továbbítja a hívásokat, az adatforgalmat és az SMS-eket.
A kulcs a 2. pontban van: a telefon a jelerősség alapján dönt, és nem tudja közvetlenül ellenőrizni, hogy a túloldalon valóban a szolgáltató áll-e.
Mit csinál az SMS Blaster?
Az SMS Blaster ezt a folyamatot használja ki:
- Erős jelet sugároz, így a közeli telefonok számára ez tűnik a legvonzóbb hálózatnak.
- Megpróbálja a telefont régebbi, kevésbé biztonságos technológiára (2G/GSM) visszakényszeríteni, mert ott gyengébb a titkosítás, és kevesebb ellenőrzés történik. Sok modern telefon alapbeállításban is hajlamos erre, ha nincs jel a 4G/5G hálózaton, vagy ha a bázisállomás úgy kéri.
- Ezen keresztül SMS-eket küld a telefonoknak. Ezek gyakran a szolgáltató nevében érkeznek, és rejtett linket tartalmaznak.
Ennek következménye, hogy a támadó az áldozat telefonjának közelében ideiglenesen „saját hálózatot” üzemeltet, amelyen keresztül az üzenetek a valódi szolgáltatóétól független úton jutnak el a készülékhez.
Miért veszélyes?
Az SMS Blaster nem csupán spamet küld. A tipikus veszélyek:
- Adathalász (phishing) üzenetek: Például „Csomagját nem tudtuk kézbesíteni, kattintson ide” vagy „Fizessen díjat a számlája rendezéséhez”. A hitelesnek látszó SMS-re az emberek könnyebben kattintanak.
- Kódlopás és fiókátvétel: Ha az áldozat a hamis oldalon megadja a bankkártyáját vagy belépési adatait, a támadó hozzáférhet a fiókjaihoz. Egyes esetekben a kétfaktoros azonosításhoz (SMS-kódhoz) is hozzáférhet.
- Szolgáltatói forgalom lehallgatása vagy átirányítása (2G-n gyengébb a titkosítás): ez elméletben lehetővé teheti a kapcsolat megfigyelését.
- Előfizetéses szolgáltatások csalárd aktiválása: Prémium SMS-ekkel akár jelentős összegeket is kiszedhetnek az ügyfelektől.
A támadás különösen hatásos, mert a telefon jelzi, hogy a hálózat rendben van, az üzenet pedig a szolgáltató nevében érkezik, így az átlagos felhasználó nehezen veszi észre a csalást.
Hol használják?
Az SMS Blastereket jellemzően forgalmas helyeken vetik be, ahol sok ember tartózkodik egy szűk területen: például bevásárlóközpontok, pályaudvarok, repülőterek vagy tömegközlekedési csomópontok közelében. Az eszköz mérete és hatótávolsága korlátozott, ezért a támadók gyakran autóban vagy kisebb csomagban szállítják, és a tömegben mozogva keresik a célpontokat.
Hogyan védekezhetünk?
Bár a technika ravasz, a kockázat jelentősen csökkenthető:
- Ne kattints az ismeretlen SMS-ekben lévő linkekre. Ha a szolgáltatód vagy egy futár valóban üzenni akar, a hivatalos alkalmazásában vagy weboldalán is ellenőrizheted.
- Kapcsold ki a 2G-támogatást, ha a telefonod engedi (egyes Android-eszközökön és iPhone-okon van rá lehetőség). Ez nem szünteti meg minden kockázatot, de nehezíti a támadást.
- Frissítsd rendszeresen a telefon szoftverét. A gyártók gyakran javítanak a kapcsolódási és biztonsági hibákon.
- Használj kétfaktoros azonosítást alkalmazás alapon (pl. hitelesítő app), ne csak SMS-kódot, ahol ez lehetséges.
- Figyelj a gyanús jelekre: ha a telefonod hirtelen 2G-re vált, vagy váratlanul sok SMS érkezik, légy óvatos.
- Jelezd a visszaéléseket a szolgáltatódnak és a hatóságoknak. Ha bármilyen pénzügyi kár érint, azonnal tiltasd le a bankkártyát, és értesítsd a bankodat.
Összegzés
Az SMS Blaster nem varázslat, hanem a mobilhálózatok működésének egyik gyenge pontját használja ki: a telefon a jelerősség alapján bízik a bázisállomásban. A hazai események is azt mutatják, hogy a támadók gyorsan alkalmazkodnak, ezért a legfontosabb a tudatosság. A gyanús üzenetek ellenőrzése, a frissített készülék és az erős, több faktoros azonosítás a leghatékonyabb védelem.